この記事の結論
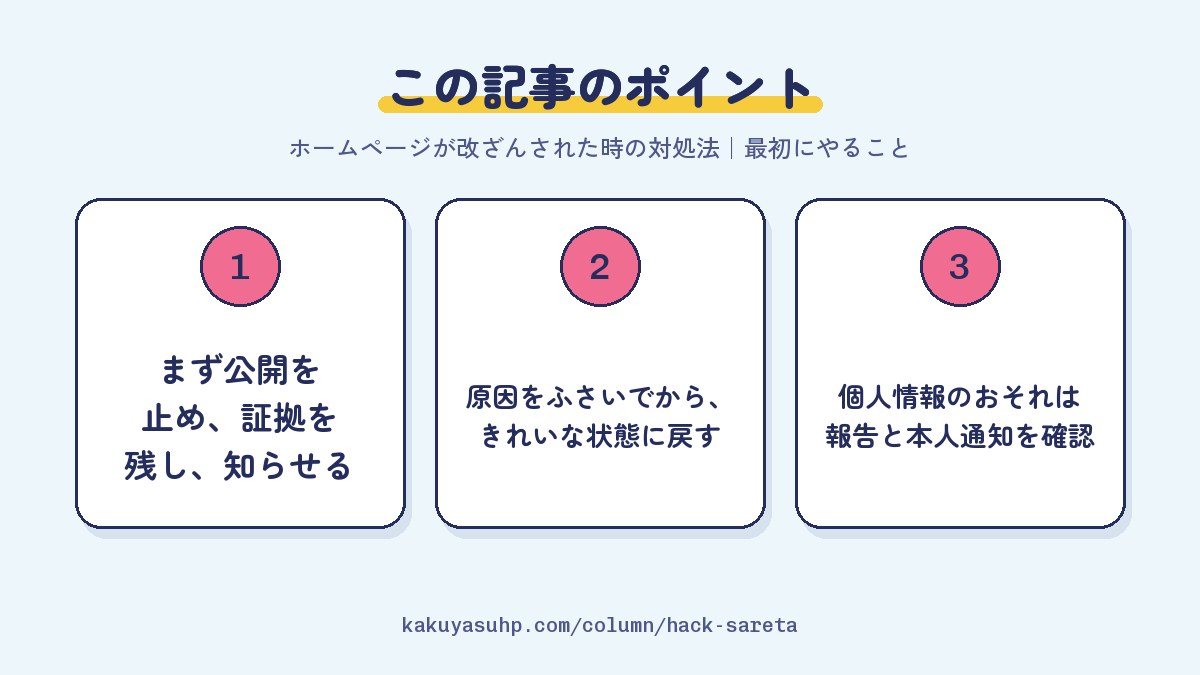
ホームページの改ざんに気づいたら、あわてて直し始める前に、公開を止める・証拠を残す・関係者に知らせるの3つを先にやります。直すのはそのあとで、原因を調べ、パスワードを変え、きれいな状態に戻し、ソフトを最新にします。お問い合わせフォームなどから個人情報が漏れたおそれがあるときは、個人情報保護委員会への報告と本人への通知が必要になる場合があります。
目次9の章+よくある質問
結論|ホームページが改ざんされたら「止める・残す・知らせる」が先
ホームページの改ざんに気づいたら、まず公開を止め、改ざんされた状態の証拠を残し、サーバー会社など関係者に知らせるのが先です。原因を調べて直すのは、そのあとになります。
IPA(情報処理推進機構)の「中小企業のためのセキュリティインシデント対応の手引き」でも、対応は「検知・初動対応」「報告・公表」「復旧・再発防止」の3つのステップで整理されています。初動では、被害が広がるおそれがあればシステムやサービスを止める一方で、電源を切るなどの不用意な操作で記録を消さないように、と書かれています。あわててファイルを消したり上書きしたりすると、何が起きたのかをあとから調べられなくなります。
この記事では、最初にやること、改ざんの見分け方、直す手順、個人情報が漏れたおそれがある時の報告、相談先、再発を防ぐ方法の順にまとめました。日ごろの備えについてはホームページのセキュリティ対策も合わせてどうぞ。
最初にやること|止める・残す・知らせるの順番
最初の数時間でやることは、公開を止める、証拠を残す、関係者に知らせる、パスワードを変えるの4つです。上から順に進めてください。
- 公開を止める:改ざんされたページを見た人に被害が広がらないよう、サイトを見られない状態にします。Googleの復旧ガイドでは、ウェブサーバーを止めるか、別のサーバーに置いた「一時停止中(503)」のページへ切り替える方法が紹介されています。止め方がわからなければ、サーバー会社に相談します。止める直前に、おかしくなっている画面を撮っておくと、あとで説明するときに役立ちます。
- 証拠を残す:改ざんされたページや検索結果の画面を、日時がわかる形で保存します。サーバーの管理画面などから、アクセスログとエラーログも取っておきます。直す前に、改ざんされたままの状態のファイルとデータベースも丸ごと控えておくと、あとで原因を調べる材料になります。
- 関係者に知らせる:社内の責任者、サーバー会社、サイトを作った会社や保守を頼んでいる会社に連絡します。共用のサーバーでは、被害がほかのサイトに及んでいる場合もあります。
- パスワードを変える:サーバーの管理画面、FTP、データベース、WordPressの管理者など、サイトにかかわるパスワードをすべて変えます。知らないユーザーが増えていないかも確かめ、あれば名前を控えてから削除します。
Googleの説明では、復旧のあいだにサイトを一時的にオフラインにしても、その後の検索順位への影響はほとんど無いとされています。順位を気にして公開を続けるより、見た人を守ることを優先してください。
改ざんの見分け方|こんな症状があったら疑う
知らないページが検索に出る、開くと別のサイトへ飛ばされる、検索結果やブラウザに警告が出る、といった症状があれば改ざんを疑います。代表的な症状と確かめ方は次のとおりです。
| 症状 | 考えられること | 確かめ方 |
|---|---|---|
| 作った覚えのないページが検索に出る(意味の通らない日本語、偽ブランド品の販売など) | スパムのページを大量に足すハッキング(日本語キーワードによるハッキング) | Googleで「site:自社のドメイン」と検索する |
| 開くと、知らないサイトへ飛ばされる | ページや.htaccessに、転送の仕掛けを入れられた | 別の端末・回線や、検索結果から開いてみる |
| 検索結果に「このサイトは第三者によってハッキングされている可能性があります」と出る | ページの改ざんや、スパムのページの追加をGoogleが見つけた | Search Consoleの「セキュリティの問題」を見る |
| Search Consoleに知らない所有者が増えている | 乗っ取った側が、自分を所有者として追加した | Search Consoleの設定で、ユーザーと所有者の一覧を見る |
| WordPressに知らない管理者がいる | 管理画面に入られ、再び入るためのアカウントを作られた | WordPressの「ユーザー」一覧を見る |
やっかいなのは、持ち主が見ると普通のページや「見つかりません(404)」が表示され、ほかの人にだけスパムが見える「クローキング」という手口です。Googleの解説でも、見る人のIPアドレスやブラウザによって返す内容を変える例が挙げられています。自分のパソコンで普通に見えても、それだけで安心はできません。
一方で、ドメインの更新を忘れて期限が切れ、別の人に取られて知らないサイトが表示される、というケースもあります。これは改ざんとは別の問題なので、ドメインの期限切れでどうなる?を見てください。サイトが開かないだけのときは、ホームページが表示されない原因と対処法の順番で確かめるのが近道です。
直す手順|原因をふさいで、きれいな状態に戻す
直すときは、入られた原因を調べてふさぎ、きれいな状態に戻し、ソフトを最新にして、もう一度パスワードを変える、という順番で進めます。原因をふさがずに戻すと、同じ入口からまた入られます。
- 原因を調べる:古いWordPress本体・プラグイン・テーマ、推測されやすいパスワードの使い回し、使っていないのに残っているプラグインなど、入口になりそうなところを洗い出します。サーバーのログから、いつ・どこから入られたかを追えることもあります。
- きれいな状態に戻す:改ざんされる前の日付のバックアップがあれば、そこから戻します。無い場合は、WordPress本体・プラグイン・テーマを、今使っているのと同じバージョンで公式の配布元から入れ直し、乗っ取った側が足したファイルを取り除きます。WordPress.orgのFAQでは、書き換えに使われやすいファイルとして.htaccessを必ず確かめるよう書かれています。
- ソフトを最新にする:WordPress本体、プラグイン、テーマを最新にし、使っていないものは止めるだけでなく削除します。
- パスワードをもう一度変える:WordPress.orgのFAQでは、きれいになったのを確かめたあとで、もう一度パスワードを変えるようすすめています。長く、ほかと使い回さないものにし、使えるなら2段階認証も設定します。
- Googleに審査をリクエストする:サイト全体を直したら、Search Consoleの「セキュリティの問題」から審査をリクエストします。警告の表示は、持ち主が対処して審査を通るまで消えません。
乗っ取った側が作ったページは、削除して「見つかりません(404)」を返す状態にします。自分たちだけで原因を特定できないときは、専門の会社に調査を頼むことも考えてください。IPAの手引きでは、日本ネットワークセキュリティ協会(JNSA)がまとめている、緊急の被害調査や復旧を有償で請け負う会社の一覧が紹介されています。古いWordPressを放置する危うさは古いWordPressを放置するリスク、管理画面に入れなくなったときはWordPressにログインできない原因と対処法をどうぞ。
個人情報が漏れたおそれがある時|報告と本人への通知
改ざんで個人情報が漏れた、または漏れたおそれがある場合は、個人情報保護委員会への報告と、本人への通知が法律で義務になることがあります。個人情報保護委員会の案内によると、報告が必要なのは次のいずれかに当たる場合です(実際に漏れていなくても、おそれがあれば対象です)。
| 報告が必要な場合 | ホームページで考えられる例 |
|---|---|
| 要配慮個人情報(病歴、健康診断の結果など)が含まれる | クリニックの予約フォームに入力された病歴 |
| 不正に使われると、お金の被害が出るおそれがある | クレジットカード番号や、決済のできるサービスのIDとパスワード |
| 不正の目的をもった行為による漏えい(人数を問わない) | 入力ページが改ざんされ、入力された個人情報が第三者に送られた。不正アクセスでデータを盗まれた |
| 漏れた本人の数が1,000人を超える | 会員や問い合わせの記録が大量に見られる状態になった |
報告は2段階です。個人情報保護委員会のガイドラインでは、知った時点から概ね3〜5日以内に「速報」、30日以内(不正の目的による漏えいの場合は60日以内)に「確報」を出すこととされています。本人への通知も、状況に応じて速やかに行う必要があります。報告は委員会のホームページのフォームから行います。なお、2026年7月に公布された改正個人情報保護法で、報告や本人への通知の決まりの一部が見直されることになりました。施行は原則として公布から2年以内で、細かい決まりはこれから定められます(2026年9月時点)。
見落としやすいのは、お問い合わせフォームの送信内容をサーバーに保存している場合です。サーバーに不正に入られたなら、そのデータも漏れたおそれがあります。なお、顧客の名簿などを事業に使っていれば、人数の多少にかかわらず個人情報取扱事業者に当たる、とガイドラインに書かれています。報告が必要かどうかの個別の判断は、弁護士などの専門家や個人情報保護委員会に確かめてください。プライバシーポリシーの整え方はプライバシーポリシーの作り方にまとめています。
相談先|IPA・JPCERT/CC・警察の使い分け
相談先は頼みたいことで選び、進め方の助言ならIPA、技術的な対応の支援ならJPCERT/CC、犯罪としての通報や相談なら警察です。個人情報が漏れたおそれがあるときの報告先は、前の章のとおり個人情報保護委員会です。
| 相談先 | 頼めること | 連絡のしかた |
|---|---|---|
| IPA 企業組織向けサイバーセキュリティ相談窓口 | 起きていることを聞いたうえで、被害の可能性や応急処置の助言。対応を行う専門業者の一覧や、ほかの相談・報告先の紹介(調査や解析そのものはしない) | メール |
| IPA ウイルス・不正アクセス届出 | システムに不正に侵入された、または侵入を試みた形跡があったときの届出 | 届出様式に書いて、メールで送る |
| JPCERT/CC インシデント対応依頼 | 初動対応のサポート(必要な調査、対応方針の検討、被害箇所の特定など)。捜査や法的な対応の代行はしない | Webフォームかメール(電話は原則受け付けない) |
| 警察(都道府県警察のサイバー犯罪相談窓口) | サイバー事案の通報・相談・情報提供 | 警察庁の全国統一のオンライン受付窓口、または都道府県警察の窓口 |
それぞれの窓口の最新の受付方法は、IPAのサイバーセキュリティ相談・届出窓口一覧と、警察庁のサイバー事案に関する相談窓口で確かめてください。IPAの手引きでは、不正アクセスは犯罪性があるため警察への届け出も必要になる、と書かれています。どこに連絡すればよいか迷ったら、IPAの企業組織向けの窓口に連絡すると、ほかに必要な相談先も案内してもらえます。
再発を防ぐ|更新・パスワード・バックアップを続ける
再発を防ぐには、ソフトを最新に保つ、パスワードを強くして使い回さない、バックアップを取り続ける、の3つを仕組みにして続けることです。Googleの解説でも、サイトが乗っ取られる主な原因として、パスワードの不正使用、セキュリティアップデートの未適用、古いテーマやプラグインが挙げられています。
- 更新:WordPress本体・プラグイン・テーマを最新に保つ。更新が止まったプラグインは別のものに替え、使わないものはファイルごと削除する
- パスワード:長く、ほかのサービスと使い回さない。使えるなら2段階認証を設定する。ユーザーは必要な人だけにし、辞めた人のアカウントはすぐ消す
- バックアップ:ファイルとデータベースを定期的に取る。IPAの手引きでは、保存先を複数用意し、ときどき実際に戻せるか確かめることがすすめられている
- 見張り:Search Consoleに登録しておくと、Googleがハッキングを見つけたときに「セキュリティの問題」のレポートで確かめられる
無料で手に入るという理由で、公式ではない配布元のプラグインやテーマを使うのも避けてください。Googleの解説では、攻撃者が有料のプラグインやテーマの無料版に悪意のあるコードを加えることがよくある、と注意しています。日々の更新や保守を誰がやるかは、ホームページの維持費・保守費用の相場で費用と合わせて、続け方はホームページの更新・運用のコツで考えてみてください。Search Consoleの登録はGoogleサーチコンソール入門で説明しています。
格安HP屋に頼むと|保守管理プランで更新・バックアップ・チェック
格安HP屋では、僕らが作ったサイトの改ざんへの備えとして、更新とバックアップを任せたい方に保守管理プラン(月額2万円・税込)を用意しています。保守管理プランに最低契約期間はなく、必要な時期だけスポットで頼めます。WordPress本体とプラグインの更新、サーバーのセキュリティチェック、定期バックアップ、更新作業(月10回まで)が込みです。保守は月額0円の都度依頼が基本なので、最初は都度依頼にして、あとから保守管理プランに切り替えることもできます。
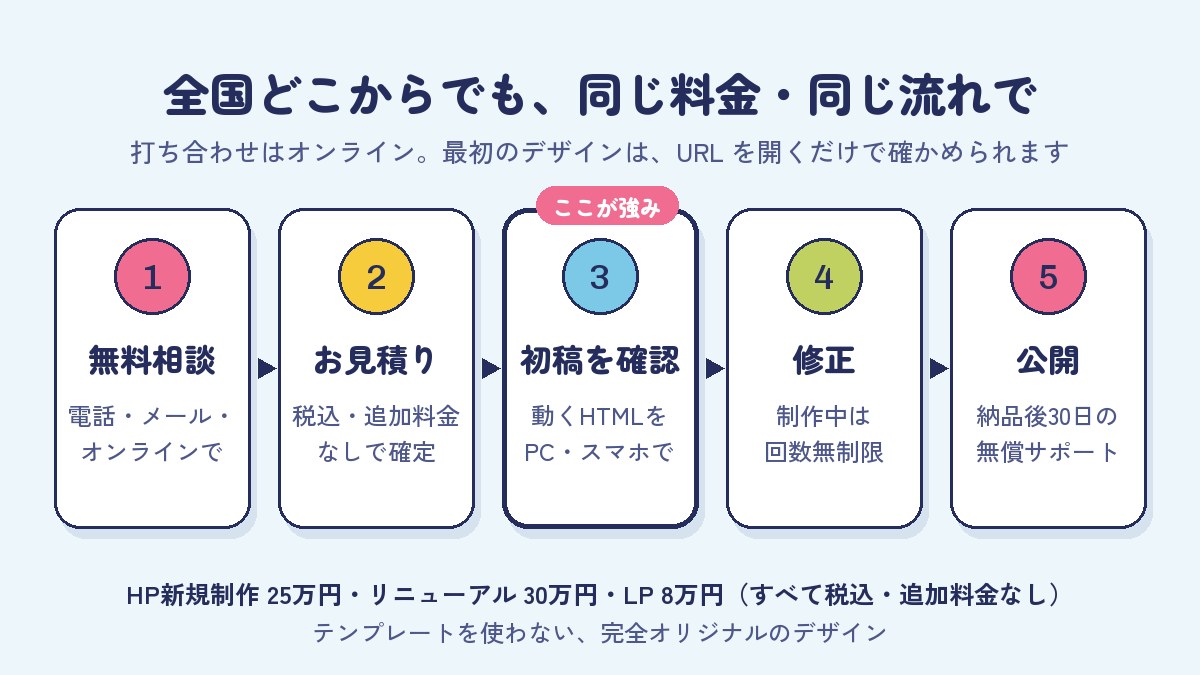
今のサイトが古く、更新しきれないまま不安を抱えているなら、作り直すのも一つの選び方です。HPリニューアルは30万円、HP新規制作は25万円、LP制作は8万円で、すべて税込です。ページ数や機能の数で金額は変わらず、サーバー・ドメインの実費(年1〜2万円ほど。名義はお客様)以外に追加料金はかかりません。サーバーとドメインの取得から設定までの代行も、実費だけでお引き受けしています。
デザインはテンプレートを使わず、一社ずつゼロから作るオリジナルです。初稿は画像やラフではなく、実際に動くHTMLでお見せするので、完成に近い形で確かめながら進められます。お知らせやブログは、公開後もWordPressでお客様ご自身が無料で更新でき、更新のマニュアルもお渡しします。
いま改ざんが起きているサイトの復旧は、まずサーバー会社やサイトを作った会社、上の相談窓口に連絡してください。そのうえで、作り直しや、作り直したあとの保守の相談があれば、お問い合わせからどうぞ。料金は料金プラン、これまでに作ったサイトは制作事例でご覧いただけます。
まとめ|あわてず、止める・残す・知らせるから
ホームページが改ざんされたときは、あわてて直す前に、止める・残す・知らせるを先にやるのが大切です。
- 最初に、公開を止め、証拠を残し、サーバー会社など関係者に知らせ、パスワードを変える
- site: 検索、Search Consoleの「セキュリティの問題」、WordPressのユーザー一覧で改ざんを確かめる
- 直すときは、原因をふさぎ、きれいな状態に戻し、ソフトを最新にして、もう一度パスワードを変える
- 個人情報が漏れたおそれがあれば、個人情報保護委員会への報告(速報は概ね3〜5日以内)と本人への通知が要る場合がある
- 相談先は、助言ならIPA、技術的な支援ならJPCERT/CC、犯罪としての通報や相談なら警察
- 再発を防ぐには、更新・パスワード・バックアップを続ける仕組みを作る
格安HP屋で作ったサイトなら、日ごろの更新とバックアップは保守管理プラン(月額2万円・税込)で任せていただけます。古いサイトを作り直すなら、HPリニューアルは30万円(税込・追加料金なし)で、テンプレートを使わないオリジナルのデザインを、初稿から動くHTMLで確かめていただけます。打ち合わせはオンラインで、全国どこからでも同じ料金です。お問い合わせからお気軽にご相談ください。相談・見積もりは無料です。
よくあるご質問
気になる質問を
ひらいてね