この記事の結論
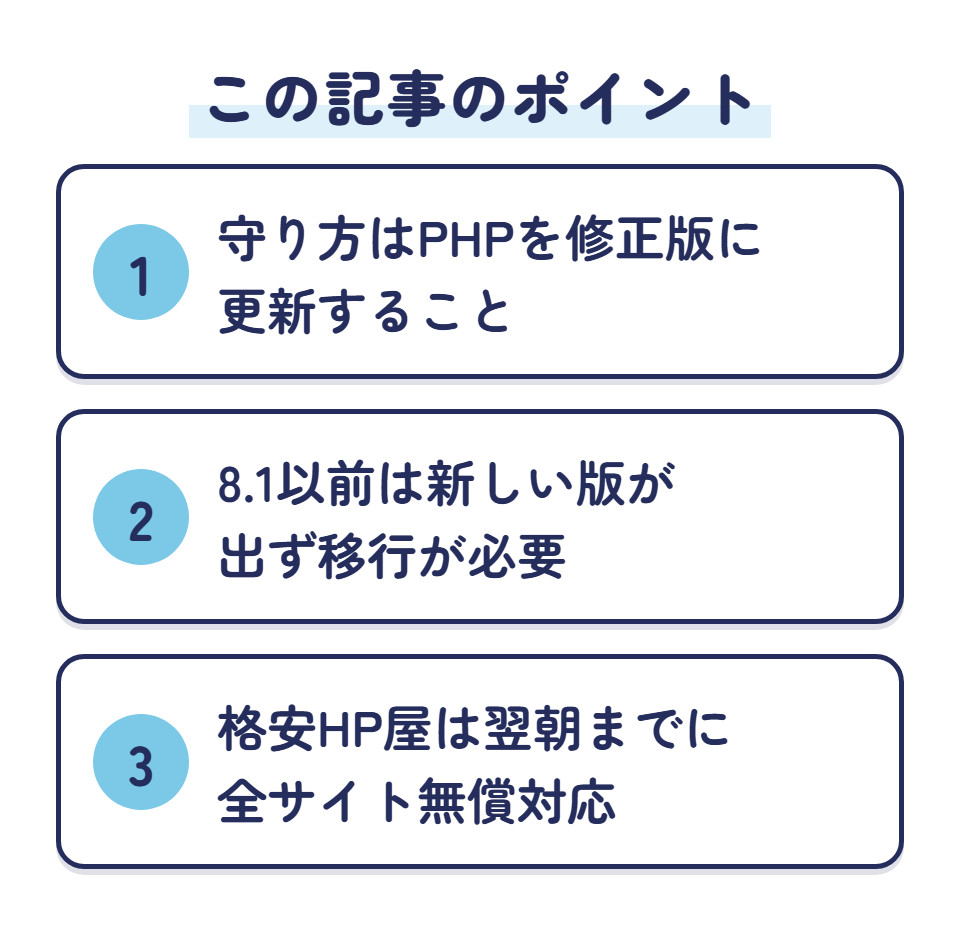
2026年10月21日の夜11時ごろ(日本時間)、多くのホームページを動かしている「PHP」に、深刻度が10点中9.2の脆弱性2件を直す修正版が出ました。守り方はひとつで、PHPを修正版に更新することです。格安HP屋は、保守管理プランのお客様と、これまでに制作したホームページのすべてを、翌朝10月22日9時30分までに無償で更新しました。この記事では、何が起きたのか、自分のサイトは大丈夫か、何をすればよいかを順にまとめます。
目次9の章+よくある質問
結論|PHPを修正版に更新すれば防げる
今回の脆弱性は、PHPを修正版(8.5.12・8.4.27・8.3.36・8.2.35)に更新すれば防げます。PHPの開発元は「完全な応急処置は無く、更新だけが安全」としています。
やることは3つです。まず、サーバーの管理画面で今のPHPの版を確かめます。次に、修正版に更新します(サーバー会社が入れてくれる場合もあります)。最後に、サイトが正しく表示されるかを確かめます。8.1以前の版には、開発元から新しい版としての更新が出ないので、サポートが長く残る8.3以降の系列に移るのが確実です。
格安HP屋では、保守管理プランのお客様と、これまでに制作したホームページのすべてについて、修正版の公開(10月21日の夜11時ごろ)から翌朝10月22日9時30分までに更新を終えました。費用はいただいていません。くわしくはお知らせに書いています。
何が起きたか|予告から公開まで2日の出来事
PHPの開発元は10月20日(現地時間)に「重大なセキュリティの修正を出す」と予告し、翌21日に修正版を公開しました。前日に予告したのは、利用者が更新の準備をしておけるようにするためです。
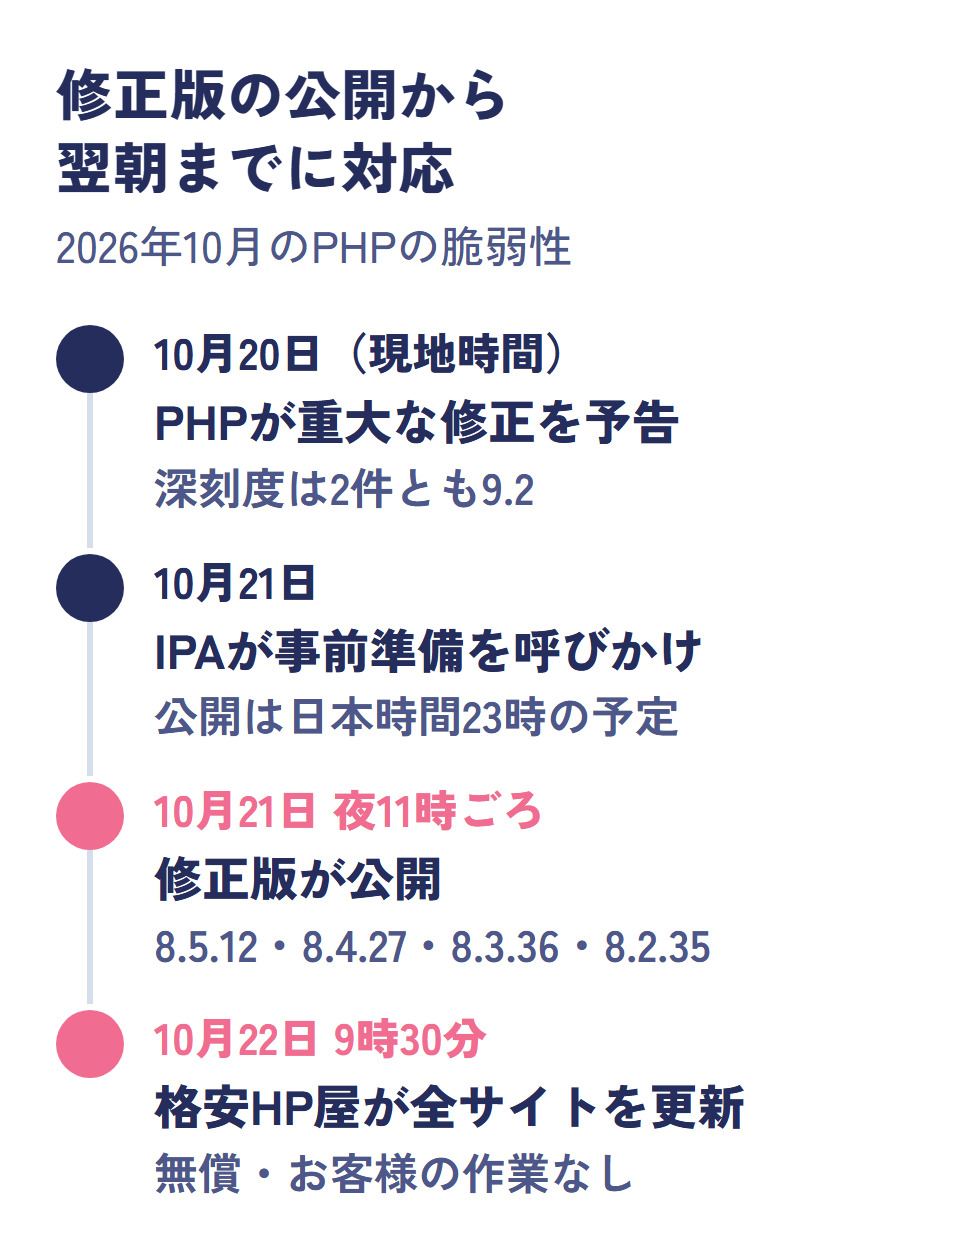
時間の流れを並べると、次のとおりです。
- 10月20日(現地時間):PHPの開発元が、重大な脆弱性2件の修正を21日に出すと予告(深刻度は2件とも10点中9.2)
- 10月21日:IPA(情報処理推進機構)が「事前準備のお願い」を出し、公開は日本時間23時の予定と案内
- 10月21日23時ごろ:修正版の8.5.12・8.4.27・8.3.36・8.2.35が公開
- 10月22日9時30分:格安HP屋が、制作したホームページすべての更新を完了
もともとは22日に出す予定でしたが、20日に脆弱性の番号がネット上に出回ったため、1日早めて21日に公開されました(PHPを支える財団「PHP Foundation」の説明)。Linuxのディストリビューション(サーバーの土台のソフトをまとめて配る組織)や長期サポートの提供元には、公開の前に修正が渡されていました。サーバー会社によっては、公開と同時に修正を入れられる仕組みです。
弱点そのものは、2026年8月に研究者から開発元へ報告され、2か月ほどかけて直されました。どうやって見つかり、なぜ公開まで伏せられていたのかは、脆弱性はどうやって見つかるかにまとめています。
国内のレンタルサーバーでも、対応が一気に進みました。ロリポップ!は修正版の公開に先立ち、予防のための緊急メンテナンスに入りました。エックスサーバーは、10月22日6時45分の時点で、8.2〜8.5の修正を対象のすべてのサーバーに当て終えたと発表しています。IPAも公開の前日に、サポートが終わった古いPHPを使い続けている環境は、極めて短い時間で攻撃されるおそれがあると注意を呼びかけていました。
どんな弱点か|外から命令を動かされるおそれ
2件とも、外からホームページのサーバーに命令を送り込まれ、勝手に動かされるおそれがある弱点です。専門用語では「遠隔からのコード実行」と呼ばれ、脆弱性の中でもいちばん重いものの一つです。
中身をかみくだくと、次のとおりです。
| 番号 | どこに弱点があったか | 何ができてしまうか |
|---|---|---|
| CVE-2026-109618 | メモリが足りなくなったときの後片付けで、書きかけのデータを正しいものとして扱ってしまう | 外から命令を動かされるおそれ |
| CVE-2026-109619 | 使い終わったはずのデータが残り、次のアクセスの処理で使われてしまう | 外から命令を動かされるおそれ |
開発元によると、Apacheの「mod_php」という動かし方では、ログインなしの1回のアクセスで攻撃が始まることが確かめられています。広く使われる「PHP-FPM」でも、条件しだいで命令を動かせることが確認されました。米国のサイバーセキュリティの政府機関CISAは、この脆弱性を「php2shell」と呼び、すぐに更新するよう呼びかけています。
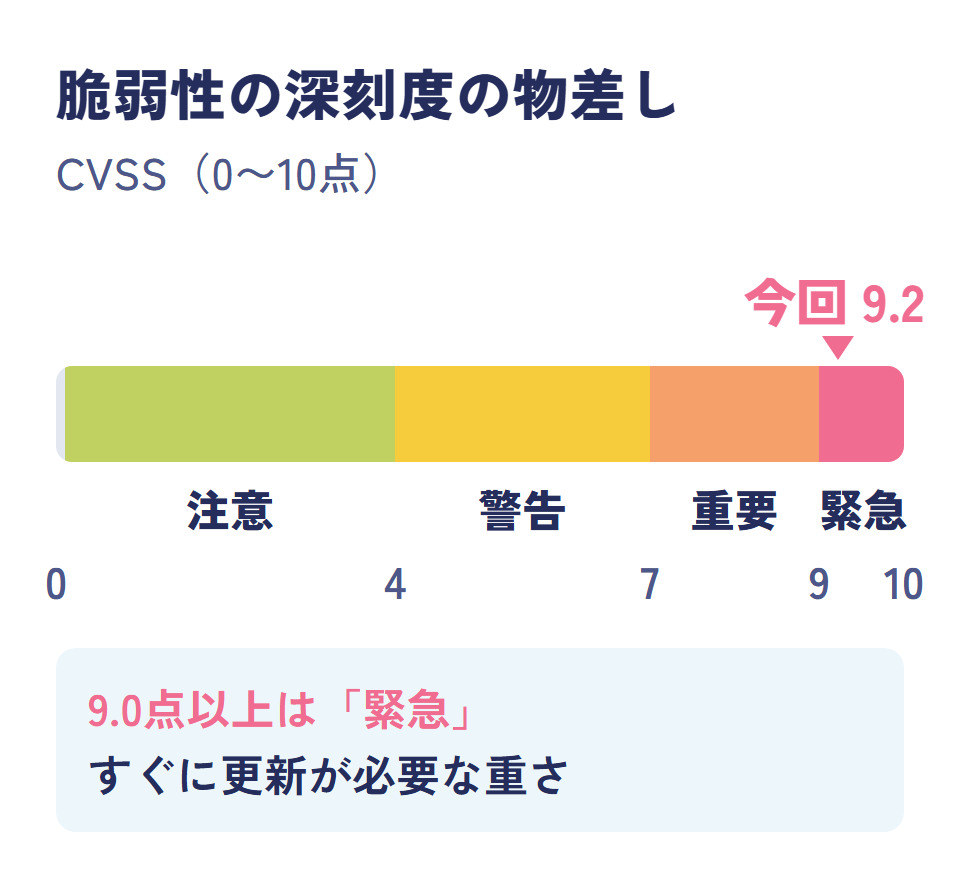
深刻度は、脆弱性の重さを0〜10点で表す「CVSS」という物差しで、2件とも9.2点です。9.0点以上は、いちばん上の「緊急(クリティカル)」にあたります。攻撃の条件はやや難しいとされていますが、ネット越しに、ログインも利用者の操作もなしに攻撃できる点が、点数を押し上げています。
命令を動かされると、ページの書き換え、不正なページの設置、ほかのサイトへの攻撃の踏み台など、サイトを乗っ取られたのと同じことが起こりえます。どんな被害につながるのかは、ホームページが乗っ取られるとどうなるかにまとめました。
どのサイトが対象か|PHPで動くサイトは、ほぼすべて
PHPで動くホームページは、動かし方を問わず、ほぼすべてが対象です。WordPressで作ったサイトも含まれます。
W3Techsの2026年10月21日の数字では、サーバー側の言葉が分かるウェブサイトの69.3%がPHPで動いています。WordPressは、世界のウェブサイトの39.6%で使われています。対象の広さが、今回の件が大きく報じられた理由です。
PHPの開発元は、ウェブのアクセスを処理するPHPはすべて危ないとしたうえで、動かし方ごとに次のように説明しています。
| 動かし方 | 開発元の説明 |
|---|---|
| Apacheのmod_php | いちばん危ない。ふつうの設定のまま、ログインなしの1回のアクセスで攻撃が成功することを確認 |
| PHP-FPM | アプリの処理を通じて、命令を動かせることを確認 |
| php-cgi・FrankenPHP・LiteSpeed | 対象として名前が挙がっている |
自分のサーバーがどの動かし方なのかは、レンタルサーバーの利用者には分かりにくいものです。動かし方で安全かどうかを考えるより、修正版に更新するほうが確実です。
どの版が危ないか|8.1以前は新しい版が出ない
PHPの開発元が修正版を出したのは8.2〜8.5の4つの系列で、8.1以前には新しい版としての更新が出ません。古い系列のままのサイトは、サポートが長く残る8.3以降の系列に移すのが確実です。
| 使っている系列 | 更新先の修正版 | ひとこと |
|---|---|---|
| PHP 8.5 | 8.5.12 | 同じ系列の中で更新 |
| PHP 8.4 | 8.4.27 | 同じ系列の中で更新 |
| PHP 8.3 | 8.3.36 | 同じ系列の中で更新 |
| PHP 8.2 | 8.2.35 | 2026年12月31日でサポートが終わるので、早めに新しい系列へ |
| PHP 8.1以前 | 新しい版は出ない | サポート中の系列(8.3以降など)へ移すのが確実 |
今回は深刻さから、開発元が7.4・8.0・8.1向けにも最小限の修正を出しましたが、これはソースコードから自分で組み立てる人向けのものです。サーバーの土台のソフトの提供元が、古い系列に修正を当てていることもあります。その場合も、自分の契約で本当に修正が入っているかは、提供元に確かめる必要があります。版ごとのサポート期限は、PHPのバージョンの確かめ方とサポート期限に早見表を載せています。
今すぐやること|確かめる・更新する・表示を見る
ホームページを持っている会社がやることは、版の確認、修正版への更新、表示の確認の3つです。WordPressのサイトなら、ついでに本体とプラグインも最新にしておくと安心です。
- 今の版を確かめる:レンタルサーバーの管理画面の「PHPのバージョン」の項目か、WordPressの「ツール」→「サイトヘルス」→「情報」→「サーバー」で確かめます。
- サーバー会社のお知らせを読む:修正版を自動で入れてくれるのか、利用者が版を選び直すのかが書いてあります。
- 修正版に更新する:同じ系列の中の更新なら、作りは変わりません。系列をまたぐときは、先にバックアップを取ります。
- 表示とお問い合わせフォームを確かめる:トップ、よく見られるページ、フォームの送信を、パソコンとスマホで見ます。
- WordPressとプラグインも最新に:PHPだけ新しくても、ほかの部品が古いと別の入り口が残ります。
8.2を使っている場合は、今回の修正版(8.2.35)に更新したうえで、年内に8.3以降の系列へ移る計画も立ててください。8.2は2026年12月31日で安全の修正も終わり、年が明けると今回のような修正は出なくなります。
作業に自信がないときは、無理に触らず、作った会社か保守を頼んでいる会社に相談してください。版を変えてサイトが真っ白になる、といったことも起こりえます。
更新できないときは|応急処置は「不完全」
PHPの開発元は、すぐに更新できない場合の設定の変え方を示していますが、どれも不完全で安全にはならないとしています。応急処置は、更新までの時間かせぎと考えてください。
開発元が示しているのは、メモリの上限の設定や、アップロードの進み具合を記録する機能を止める設定などです。どれもサーバーの設定に手を入れる作業で、ふつうのレンタルサーバーの利用者が自分で触れる範囲を超えることもあります。
しかも、これらの設定はphp.iniなどサーバー側の設定で行う必要があり、利用者が置ける.user.iniや、プログラムの中のini_set()では効かないとされています。米国のCISAも、すぐに更新できない場合は、サポートが終わった8.1以前も含めて、止めることを考えるよう呼びかけています。更新までの間は、WAF(ウェブアプリケーションの防火壁)が一定の守りになりうるとも書いています。
「うちは小さな会社だから狙われない」と考えるのも危険です。攻撃には、弱点のあるサーバーを機械で探して、手当たりしだいに試すものが多くあります。どんな原因で乗っ取られることが多いのかは、ホームページのハッキングの原因にまとめています。
格安HP屋に頼むと|翌朝までに、無償で全サイトを更新
格安HP屋では、修正版の公開から翌朝の10月22日9時30分までに、制作したホームページすべてのPHPを更新しました。保守管理プランをご契約でないお客様も含めて、費用はいただいていません。
- 対象:保守管理プランをご契約のお客様と、これまでに格安HP屋が制作したホームページのすべて
- 完了:10月22日9時30分(修正版の公開から、翌朝までに)
- 費用:無償
- お客様の作業:ありません
ふだんの保守は、月額0円で必要なときだけご依頼いただく形が基本です。WordPressやプラグインの更新、サーバーのセキュリティの確認、定期的なバックアップまでまかせたい場合は、月額2万円(税込)の保守管理プランがあります。最低契約期間はないので、必要な時期だけ使うこともできます。
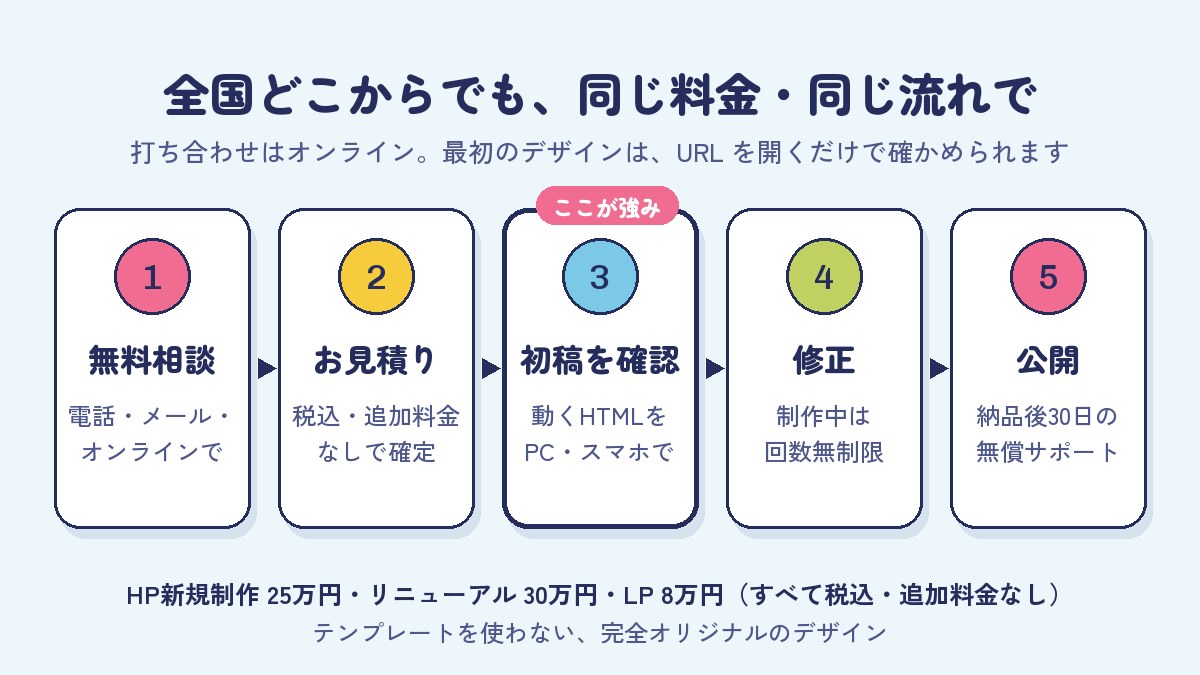
これからホームページを作る方には、新規制作25万円・リニューアル30万円(どちらも税込・追加料金なし)で、テンプレートを使わないオリジナルのデザインを作っています。初稿は、パソコンとスマホで実際に開ける動くHTMLでお見せします。ご相談はお問い合わせからどうぞ。
まとめ|PHPの更新は、早いほど安全
今回のPHPの脆弱性は、修正版に更新すれば防げますが、8.1以前の古い版には新しい版としての更新が出ません。修正の中身が公開されると攻撃の手がかりになるので、更新は早いほど安全です。
- 2026年10月21日、深刻度9.2の脆弱性2件を直す修正版(8.5.12・8.4.27・8.3.36・8.2.35)が出た
- 外から命令を動かされるおそれがあり、守り方は更新だけ
- 8.1以前は新しい版が出ないので、サポートが長く残る8.3以降の系列へ移す
- 版の確かめ方とサポート期限はこちら、日ごろの守り方はセキュリティ対策の基本へ
出典:PHP公式のお知らせ(2026年10月20日・21日)、PHP Foundationのブログ(2026年10月21日)、CISAの注意喚起(2026年10月21日)、JVN「JVNVU#99905564」(2026年10月22日)、IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日)。いずれも2026年10月22日に確認。
よくあるご質問
気になる質問を
ひらいてね
自分のホームページがPHPで動いているか、どう確かめればいいですか?
修正版に更新すると、サイトが壊れることはありますか?
レンタルサーバーを使っていれば、自動で直りますか?
今回の脆弱性で、もう被害は出ていますか?
格安HP屋で作っていないサイトでも相談できますか?
会社案内(PDF)を、無料でお送りします
料金、制作の流れ、公開後の保守、制作事例を15ページにまとめました。社内でのご検討にお使いください。