この記事の結論
ホームページが乗っ取られると、訪れた人が偽のサイトへ飛ばされたり、検索結果に警告が出たり、個人情報が漏れれば国への報告が必要になったりします。しかも、見た目が変わらないまま中で起きていることが多く、気づくのが遅れがちです。この記事では、JPCERT/CC・Google・個人情報保護委員会などの資料をもとに、乗っ取られたあとに何が起きるのか、どれくらいの手間とお金がかかるのか、最初に何をすればよいのかをまとめます。
目次9の章+よくある質問
結論|訪れた人・検索・会社の3方向に被害が広がる
乗っ取られたホームページは、訪れた人をだます道具にされ、検索では警告が付き、会社は報告や調査に追われます。3つが同時に起きることもあります。
ホームページの持ち主が気づかないうちに、サイトが「誰かの道具」に変わってしまう。これが乗っ取りのいちばん怖いところです。
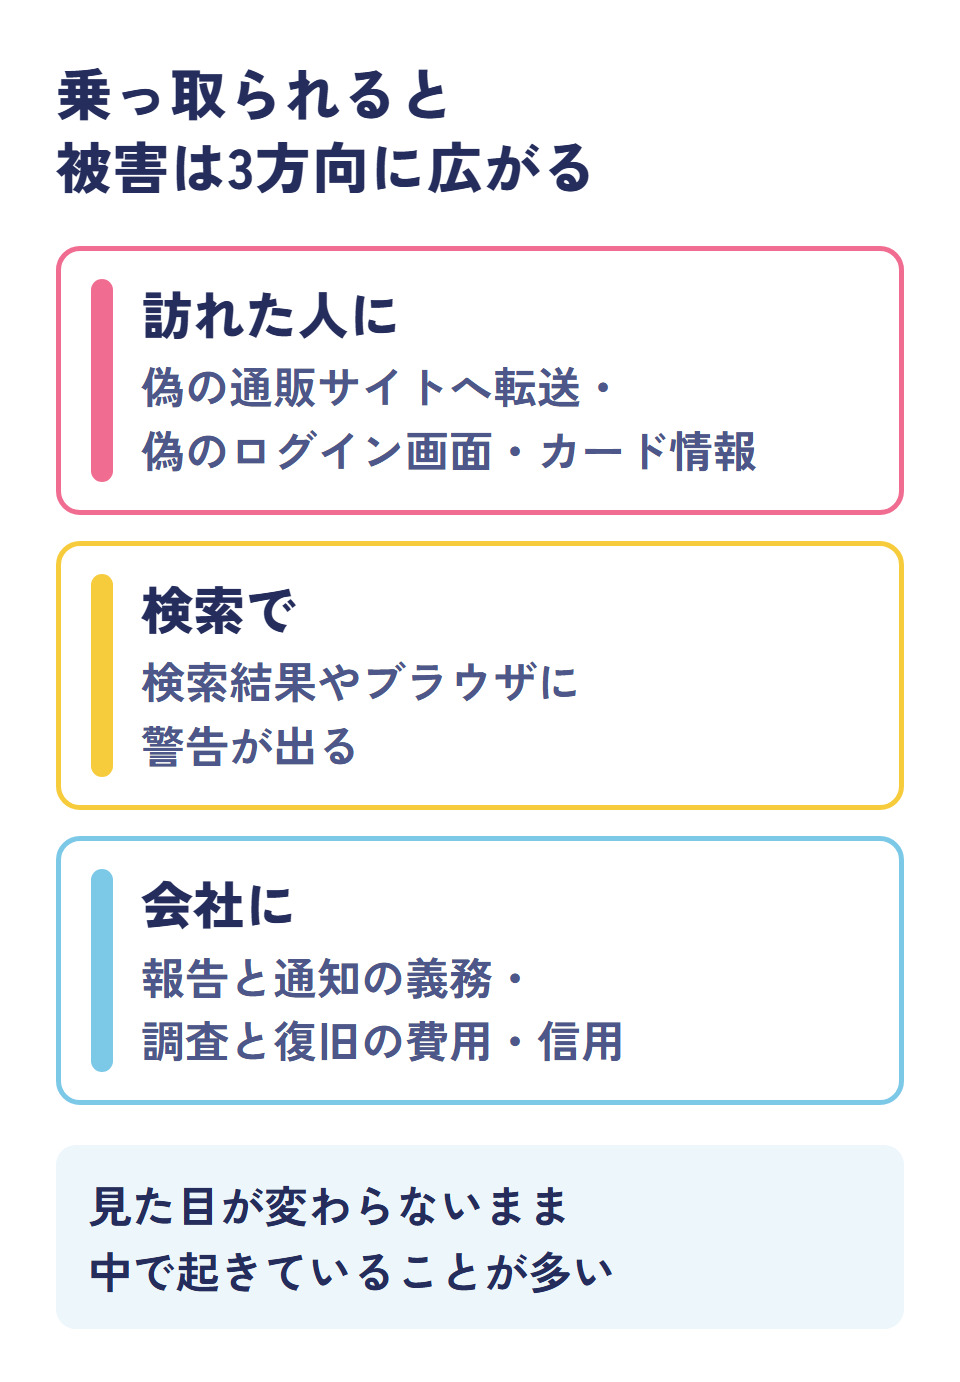
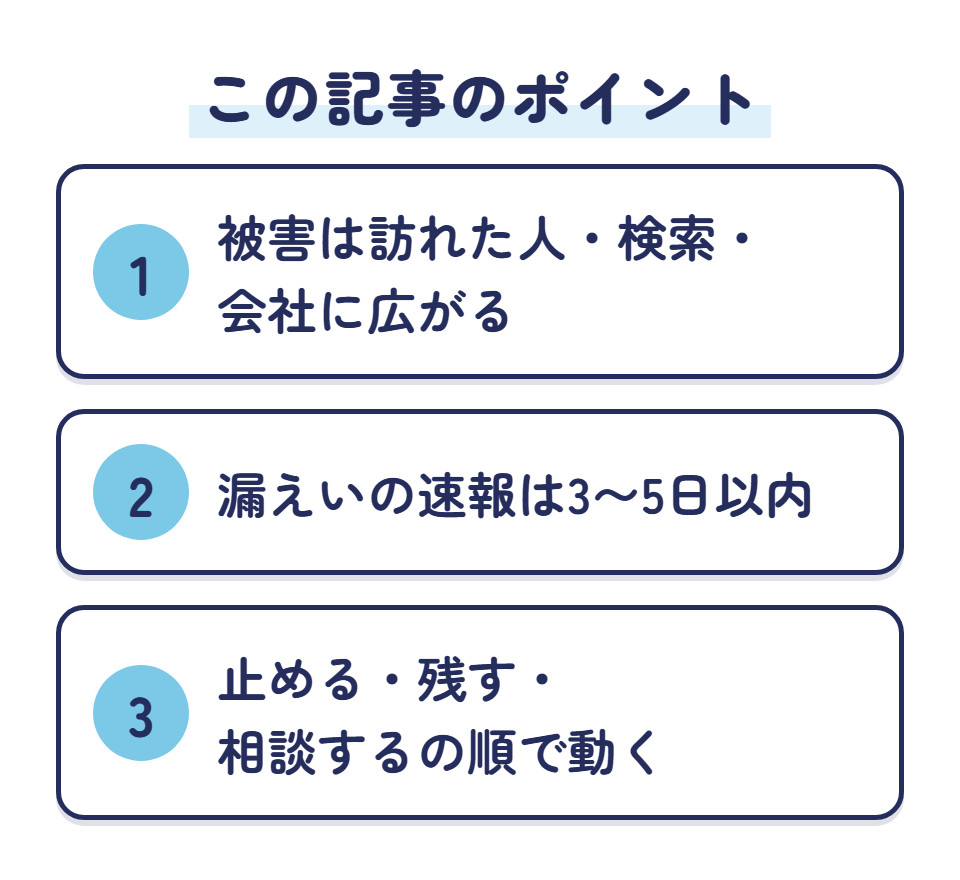
以下、手口、訪れた人への被害、検索への影響、法律の義務、お金の順に見ていきます。最後に、乗っ取られたときに最初にやることをまとめました。
乗っ取りの手口|見た目を変えずに中を書き換える
最近の改ざんは、トップページを書き換えて目立たせるより、裏で訪れた人を別の場所へ運ぶものが中心です。JPCERT/CCの報告書に載った例を、起きることと中で起きていることに分けると次のとおりです。
| 起きること | 中で起きていること | 報告の時期 |
|---|---|---|
| 検索から来た人だけ、偽の通販サイトへ飛ばされる | index.phpに転送のコードが入れられ、来た人を見分けて振り分ける。robots.txtも書き換え | 2025年7〜9月 |
| 検索結果に、見覚えのないカジノの中身が出る | 検索エンジンのロボットが来たときだけ、別の中身を見せる | 2026年4〜6月 |
| 正規のサイトに、偽のログイン画面がある | ネットバンキングの情報を盗むページや、遠隔操作の道具が置かれる | 2026年4〜6月 |
| ネットショップで、カード情報が抜かれる | 正規のファイルに見せかけた裏口が埋め込まれる | 2025年7〜9月 |
| 怪しいサイトへ飛ばされる、広告が出る | .htaccessの書き換え、PHPのファイルへの転送のコード、仮想通貨の採掘のコード | 2025年1〜3月 |
共通しているのは、持ち主が自分で開いたときには、ふだんどおりに見えることです。振り分けのコードは、ブラウザの種類やどこから来たかを見て動くので、サイトの名前を直接打ち込んで開いても、変わったところが見つかりません。
気づくための手がかりは、次のようなものです。
- Search Consoleに「セキュリティの問題」の通知が届く
- Googleで「site:自社のドメイン」と検索すると、作った覚えのないページが出てくる
- スマホで検索から入ったときだけ、別のサイトへ飛ばされる
- WordPressに、覚えのない管理者のアカウントやプラグインが増えている
- サーバーの中に、更新した覚えのない日付のファイルがある
- お客様や取引先から「変なサイトに飛んだ」と連絡が来る
2025年は、こうした改ざんの報告がJPCERT/CCに750件寄せられました。どこから入られることが多いのかは、ホームページのハッキングの原因にまとめています。
訪れた人への被害|偽サイトとカード情報
いちばん重いのは、訪れた人がだまされたり、カード情報を盗まれたりすることです。自社のサイトが、お客様をだます入り口に使われてしまいます。
JPCERT/CCに届いた2024年10〜12月の改ざんの報告53件のうち、19件はネットショップでカード情報などを盗むためのものでした。決済の画面の手前に細工をされると、お客様が入力したカード番号がそのまま攻撃者に送られます。
公表された例では、ある出版社の通販サイトが決済の部分を改ざんされ、3年半以上にわたって、買い物をした人のカード番号・有効期限・セキュリティコードが漏れたおそれがあると発表しています。分かったきっかけは、警察からの連絡でした。外から知らされて初めて分かった例です。
あるカフェチェーンでは、管理の外に残っていた古いWordPressの弱点を突かれ、別のサイトへの転送や、検索への不正な登録が起きました。この会社は、お問い合わせフォームの内容をサーバーに残さない作りだったため、個人情報の漏えいのおそれはないと説明しています。何を持っていないかが、被害の大きさを分けた例です。
カード情報を扱わない会社のサイトでも、偽のログイン画面を置かれれば、訪れた人のIDやパスワードを盗む道具になります。2026年4〜6月には、正規のサイトに偽のネットバンキングのログイン画面が置かれ、電話で誘導する詐欺の誘導先に使われた例が報告されています。
検索への影響|Googleの警告と、解除までの流れ
Googleが問題を見つけると、検索結果に警告が付いたり、ブラウザに警告の画面が出たりします。サイト全体を直して審査を頼むまで、警告は消えません。
検索結果には「このサイトは第三者によってハッキングされている可能性があります」と出ることがあります。偽のログイン画面などが見つかった場合は、Chromeで開こうとした人に、だますサイトだという警告の画面が出ることもあります。どちらも、お客様がサイトに来るのをためらう理由になります。
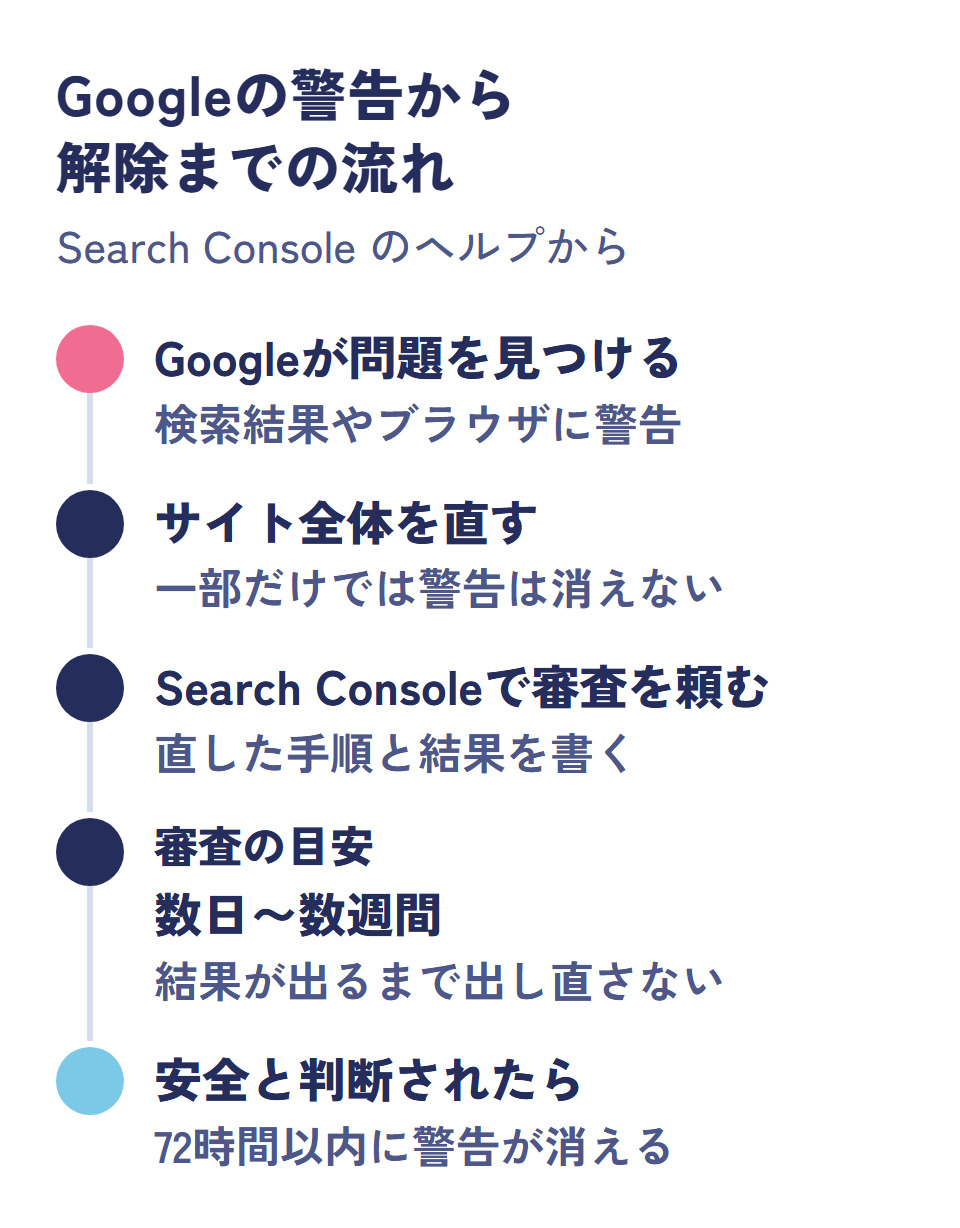
審査にかかる時間は、問題の種類で違います。Googleの解説では、次のように書かれています。
| 問題の種類 | 審査の目安 |
|---|---|
| スパムで乗っ取られたサイト | 最長で数週間 |
| ウイルス(マルウェア)に感染したサイト | 数日 |
| 偽サイト(フィッシング) | 1日ほど |
気をつけたいのは、入り口をふさがずに表面だけ直すことです。短い期間に直ったり違反に戻ったりを繰り返すと、Googleに「繰り返し違反」とされ、30日間は審査を頼めなくなります。直すなら、入られた原因まで直してから審査を頼みます。
法律の義務|個人情報が漏れたら、国への報告と本人への通知
不正アクセスで個人データが漏れた、または漏れたおそれがあるときは、個人情報保護委員会への報告と、本人への通知が必要です。2022年4月1日から義務になりました。
報告が必要になるのは、次の4つの場合です。
- 病歴など、特に配慮が要る個人情報が含まれるとき
- カード番号など、財産の被害につながる情報が含まれるとき
- 不正アクセスなど、不正な目的で行われたおそれがあるとき
- 漏れた人の数が1,000人を超えるとき
人数の条件が付いているのは4つ目だけです。ホームページの乗っ取りは3つ目にあたることが多いので、漏れた人数が少なくても報告の対象になりえます。
中小企業のホームページで個人情報が残りやすいのは、お問い合わせフォームの送信内容、資料請求や会員登録の情報、ネットショップの注文の情報です。サーバーのデータベースに残さない作りにしておくと、乗っ取られたときに漏れるものが減ります。
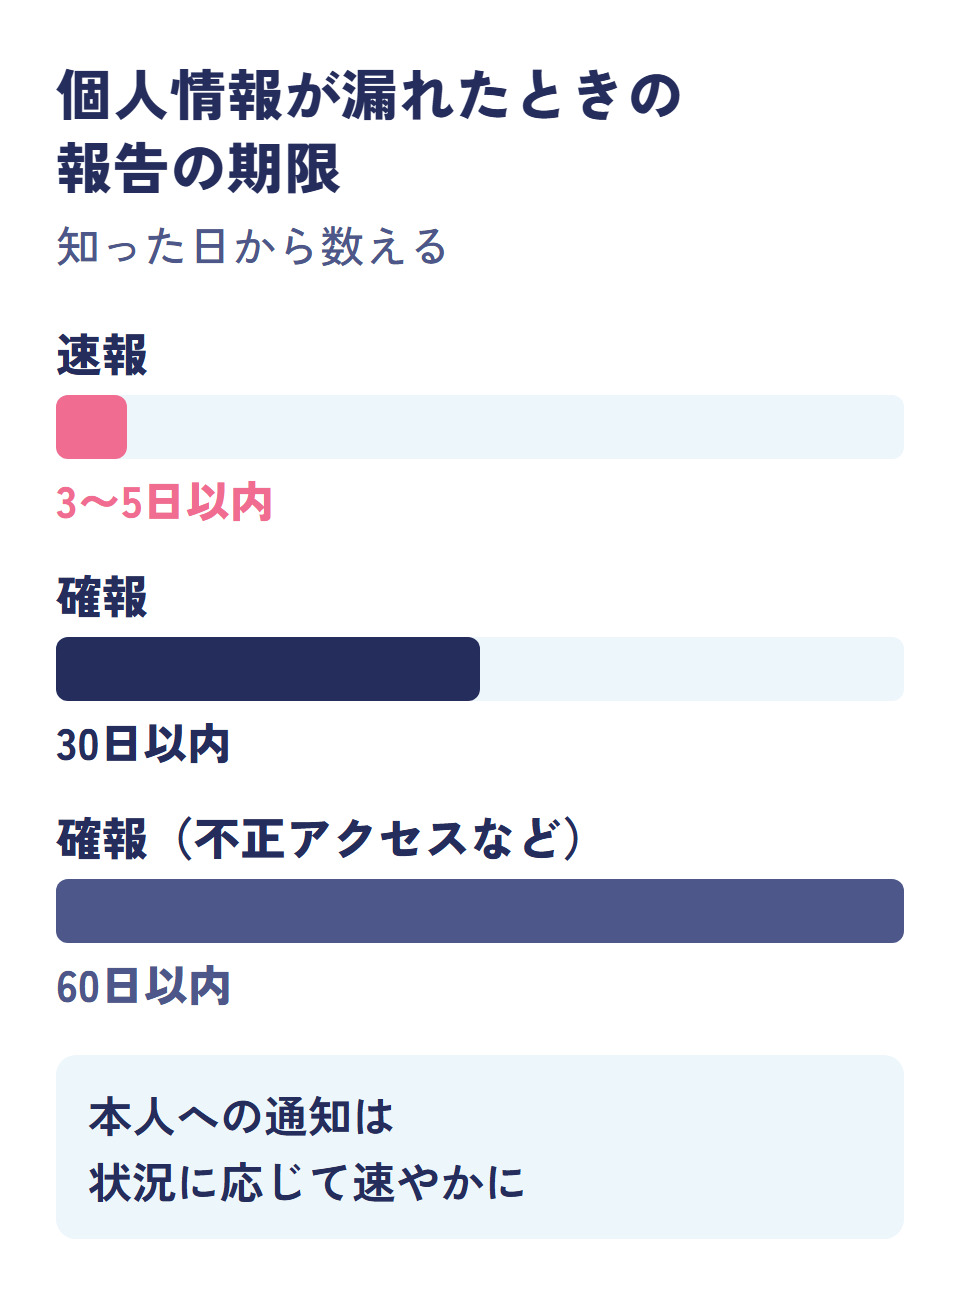
報告は2段階です。まず「速報」を、知ってから3〜5日以内に出します。次に、原因や再発の防ぎ方までまとめた「確報」を30日以内に出します。不正アクセスなど不正な目的のおそれがあるときは、確報は60日以内です。日数は、知った日を1日目として、土日や祝日も数えます。
本人への通知は、状況に応じて速やかに行います。連絡先が分からないときは、ホームページでの公表や問い合わせの窓口で代えることもできます。
個人情報保護委員会が受けた漏えいなどの報告は、2022年度の7,685件から、2025年度は17,139件まで増えています。委員会の命令に違反した会社には、最大1億円の罰金もあります。漏れただけで罰金になるわけではありませんが、報告と通知の手間は避けられません。
お金と信用|調査・復旧・お詫びにかかる費用
乗っ取りの後始末には、調査、復旧、お詫びと、お金も手間もかかります。中小企業でも、外に頼む調査だけで数百万円になることがあります。
IPAの2024年度の調査では、過去3期にサイバー被害にあった中小企業の被害額は平均73万円でした。100万円以上が9.4%あり、いちばん大きいところで1億円でした。被害にあった会社の約7割が、取引先にも影響があったと答えています。
JNSA(日本ネットワークセキュリティ協会)は、中小企業の参考の値として、次のような目安を出しています。
| かかること | 費用の目安 |
|---|---|
| 原因と被害の範囲の調査 | 300〜400万円 |
| 法律の相談 | 30〜100万円 |
| お詫びの郵送(1万人) | 約130万円 |
| 地方紙のお詫び広告 | 約50万円 |
| 問い合わせの窓口(3か月) | 700〜1,000万円 |
| お見舞いのプリペイドカード(1万人) | 650万円 |
このほかに、サイトの作り直しや、止まっていた間の売上、検索からの訪問が戻るまでの時間もかかります。数字に出にくいのが、お客様や取引先からの信用です。「あの会社のサイトを開いたら、変なサイトに飛ばされた」という経験は、なかなか忘れてもらえません。
乗っ取られたら最初にやること|止める・残す・相談する
まず公開を止めて被害が広がらないようにし、ファイルやログを残したまま原因を調べます。直したあとにパスワードを全部変え、Googleに審査を頼みます。
- 公開を止める:メンテナンスの表示に切り替えるなどして、訪れた人がだまされないようにします。
- ファイルとログを残す:消すと、どこから入られたのか、何が漏れたのかを調べられなくなります。
- 作った会社・保守の会社に連絡する:サーバー会社にも知らせます。必要ならセキュリティの専門の会社に調査を頼みます。
- 入り口をふさいで直す:不正なファイルを消し、PHP・WordPress・プラグインを新しい版にします。
- パスワードを全部変える:管理画面、サーバー、FTP、データベースのパスワードを変えます。
- 個人情報が漏れたおそれがあれば、報告と通知の準備:速報は3〜5日以内です。
- Search Consoleで審査を頼む:直した手順と結果を書いて送ります。
手順のくわしい中身は、ホームページが改ざんされた時の対処法にまとめています。日ごろの守り方はホームページのセキュリティ対策の基本をどうぞ。
格安HP屋に頼むと|古いままにしない保守
格安HP屋は、2026年10月のPHPの重大な脆弱性で、保守管理プランのお客様と、これまでに制作したホームページのすべてを、修正版の公開から翌朝10月22日9時30分までに無償で更新しました。お客様の作業はありませんでした。
乗っ取りの入り口の多くは、古いまま放っておかれたソフトです。格安HP屋の保守管理プラン(月額2万円・税込)には、WordPress本体とプラグインの更新、サーバーのセキュリティの確認、定期的なバックアップ、更新作業(月10回まで)が入っています。最低契約期間はなく、ふだんは月額0円で必要なときだけご依頼いただく形もとれます。今回の対応の中身はお知らせに書いています。
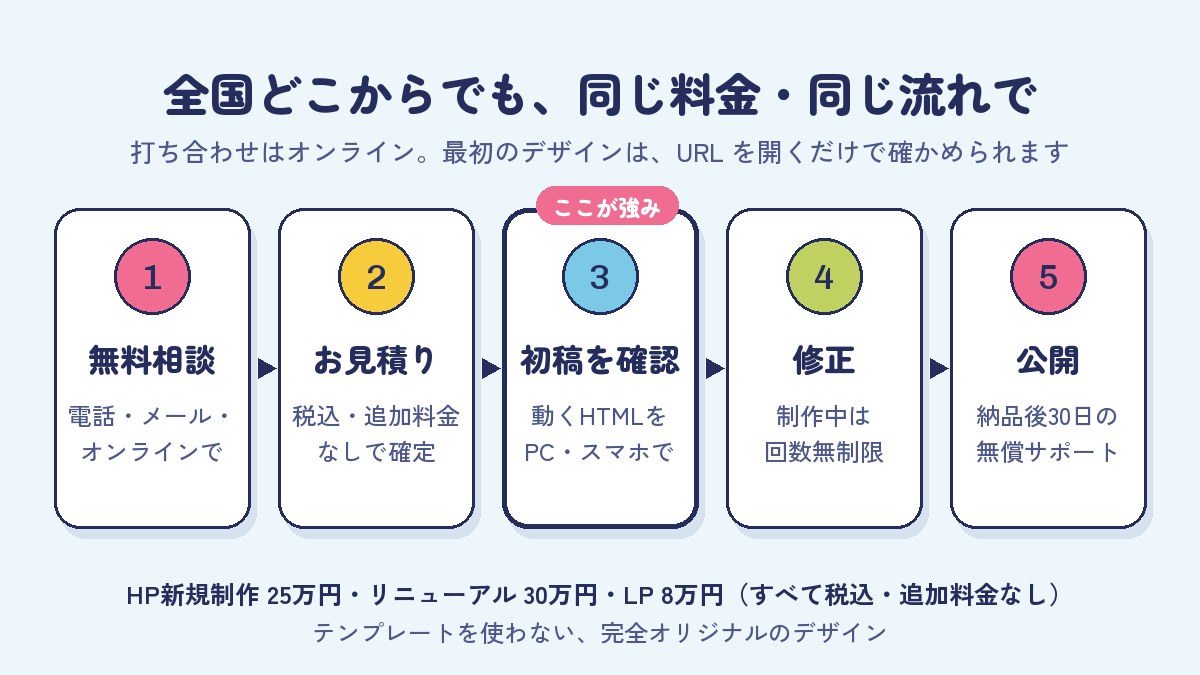
いまのサイトが古く、更新が止まったままになっているなら、作り直しも選べます。リニューアルは30万円、新規制作は25万円(どちらも税込・追加料金なし)です。テンプレートを使わないオリジナルのデザインで、初稿はパソコンとスマホで開ける動くHTMLでお見せします。ご相談はお問い合わせからどうぞ。
まとめ|気づきにくいから、ふだんの備えが効く
ホームページが乗っ取られると、訪れた人、検索、会社の3方向に被害が広がります。見た目が変わらないまま進むことが多いので、ふだんの更新と、Search Consoleでの見張りが効きます。
- 最近の改ざんは、見た目を変えずに訪れた人を偽サイトへ運ぶものが中心
- Googleの警告は、サイト全体を直して審査を頼むまで消えない
- 個人情報が漏れたおそれがあれば、速報は3〜5日以内、確報は30日以内(不正アクセスは60日以内)
- 中小企業でも、外に頼む調査だけで300〜400万円が目安
- 乗っ取られたら、止める・残す・相談するの順で動く
出典:JPCERT/CC 四半期レポート・インシデント報告対応レポート、Google「セキュリティの問題レポート」、Google「審査を申請する」(web.dev)、Google「Safe Browsing Repeat Offenders Policy」、個人情報保護委員会「漏えい等の対応とお役立ち資料」、個人情報保護委員会 ガイドライン(通則編)、個人情報保護委員会 年次報告(令和7年度)、IPA「2024年度中小企業等実態調査結果」、JNSA「インシデント損害額調査レポート 第2版」、各社の公表資料。いずれも2026年10月22日に確認。
よくあるご質問
気になる質問を
ひらいてね
乗っ取られたかどうか、自分で気づけますか?
個人情報を扱っていなくても、国への報告は必要ですか?
Googleの警告は、どのくらいで消えますか?
調査や復旧には、どのくらいお金がかかりますか?
乗っ取られたら、サイトをすぐ消したほうがいいですか?
会社案内(PDF)を、無料でお送りします
料金、制作の流れ、公開後の保守、制作事例を15ページにまとめました。社内でのご検討にお使いください。