この記事の結論
ソフトの脆弱性(セキュリティの弱点)の多くは、研究者やセキュリティ会社が見つけ、作った人へこっそり知らせ、直してから公表されます。2026年10月のPHPの重大な脆弱性も、8月に報告され、約70日かけて直されてから公表されました。この記事では、脆弱性が見つかってから直るまでの流れ、CVEやCVSSといった言葉の読み方、そして公表された日から攻撃が始まるので更新を急ぐべき理由をまとめます。
目次9の章+よくある質問
結論|見つけた人がこっそり知らせ、直してから公表する
脆弱性の多くは、研究者や会社が見つけて作った人へ非公開で知らせ、修正版ができてから公表されます。この進め方を「協調的な開示」と呼びます。
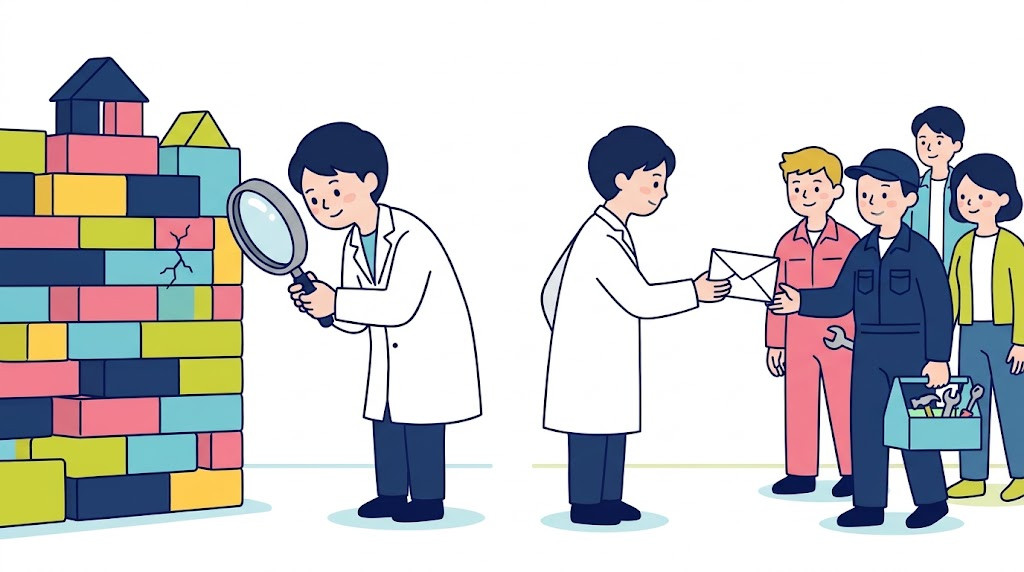
壁のひびを見つけた人が、まず大工さんにこっそり伝え、直してから「ここにひびがありました」と知らせるイメージです。直す前に大声で言えば、泥棒にも聞こえてしまいます。
利用者にとって大事なのは、公表された時点で修正版がもう出ていることです。あとは、利用者が修正版に入れ替えるかどうかで、安全かどうかが決まります。公表は「直し方ができました」という合図であると同時に、攻撃する側への合図にもなります。今回のPHPのように、公開の前日に予告を出して、利用者に準備を促すこともあります。
誰が見つけるか|研究者・セキュリティ会社・AI
脆弱性を見つけるのは、セキュリティの研究者や会社、ソフトを作っている人たち自身です。最近はAIを使って探す取り組みもあります。
2026年10月のPHPの脆弱性は、セキュリティ会社のCalifとWizが、2026年8月にそれぞれ別に見つけてPHPに報告したと報じられています。Califの発見は、OpenAIの取り組み「Patch the Planet」の一環で、AIを使ったものだったとされています。PHPの公式の告知にも、報告した人としてWizとOpenAIの担当者の名前が載っています。
見つけ方には、ソフトの中身(ソースコード)を読んで調べる方法や、わざと変わったデータを大量に送り込んで、おかしな動きをしないかを試す方法などがあります。今回の1件目は、メモリが足りなくなったときの後片付けという、ふだんはまず通らない道筋に潜んでいました。PHPの告知によると、ファイルを送るフォームの形式のデータの読み取りに、わざとメモリを使い切らせる隙がいくつかあり、そこから弱点に届くしくみでした。
原因のコードは、10年以上前のPHP 5の時代までさかのぼるとみられています(セキュリティ会社の推定)。長く使われてきたソフトでも、弱点が残っていることがあるわけです。
PHPを支える財団「PHP Foundation」によると、メモリ不足の問題の兆しは、2024年に外部の会社が行った監査でも見つかっていました。修正の方針がまとまらずに遅れたことを、財団は「構造的な失敗」と認め、2026年5月に安全の専門のチームを作ったと説明しています。
2024年に悪用されたPHPの脆弱性(CVE-2024-4577)は、セキュリティ会社DEVCOREの研究者が見つけて報告したものでした。
報告から公表までの流れ|非公開で直してから知らせる
報告を受けた開発者は、公表までは伏せたまま修正版を作り、確かめてから公表します。大きな配布元には、公表の前に修正を渡しておくこともあります。
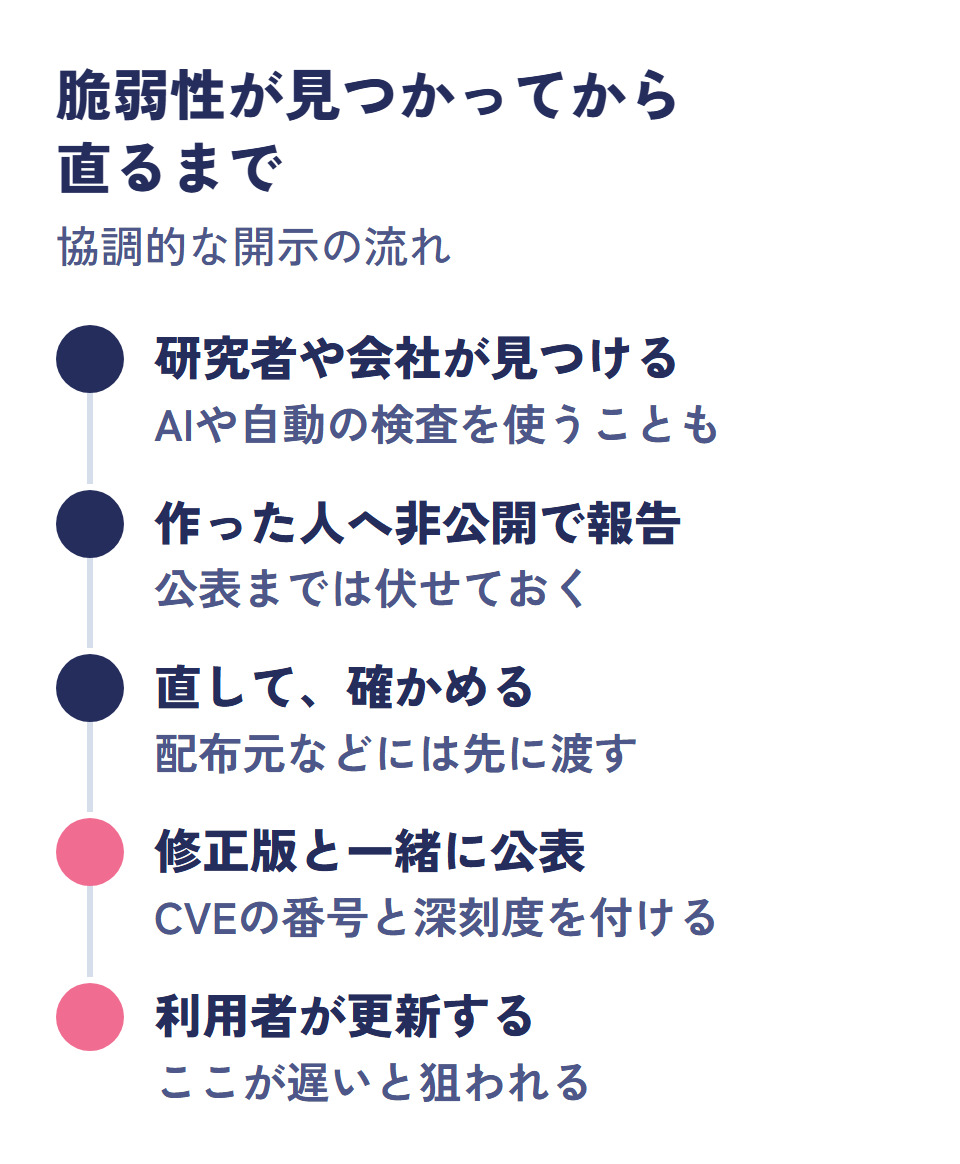
PHPの場合、脆弱性の報告はGitHubの非公開の報告フォームか、security@php.netで受け付けています。報告は公表まで非公開です。今回は、Linuxの配布元など、PHPをまとめて配っている先には、公開の前に修正が渡されていました。
日本にも、同じ考え方の仕組みがあります。「情報セキュリティ早期警戒パートナーシップ」で、2004年7月から続いています。役わりは次のとおりです。
| 役わり | 誰が | すること |
|---|---|---|
| 見つける | 研究者・セキュリティ会社 | 弱点を見つけて届け出る |
| 受け付ける | IPA | 届出を受け付ける |
| 調整する | JPCERT/CC | 開発者と、直す時期と公表の日を決める |
| 直す | ソフトの開発者 | 修正版を作る |
| 公表する | 開発者・JVN | 修正版と一緒に、弱点の中身を知らせる |
| 更新する | 利用者 | 修正版に入れ替える |
この仕組みに届いた報告は、2026年3月末までに20,065件になりました。そのうちウェブサイトの弱点の届出が13,535件で、約7割を占めます。ホームページの弱点は、それだけ多く見つかっているということです。
CVEとCVSSの読み方|番号と、重さの点数
CVEは脆弱性ひとつひとつに付く世界共通の番号、CVSSは脆弱性の重さを0〜10点で表す物差しです。ニュースで見かけたら、まずこの2つを確かめます。
CVEは「CVE-2026-109618」のように、年と通し番号で表します。番号を付けられる団体は決まっていて、日本ではJPCERT/CCが付けています。今回のPHPの2件は、PHP自身が番号を付けました。番号は10月12日に用意され、10月21日に公開されています。日本語で読むなら、JVNの「JVNVU#99905564」が今回の件の情報です。
CVSSは、FIRSTという国際的な団体が作っている物差しです。いまの最新は、2023年11月1日に公開されたv4.0です。
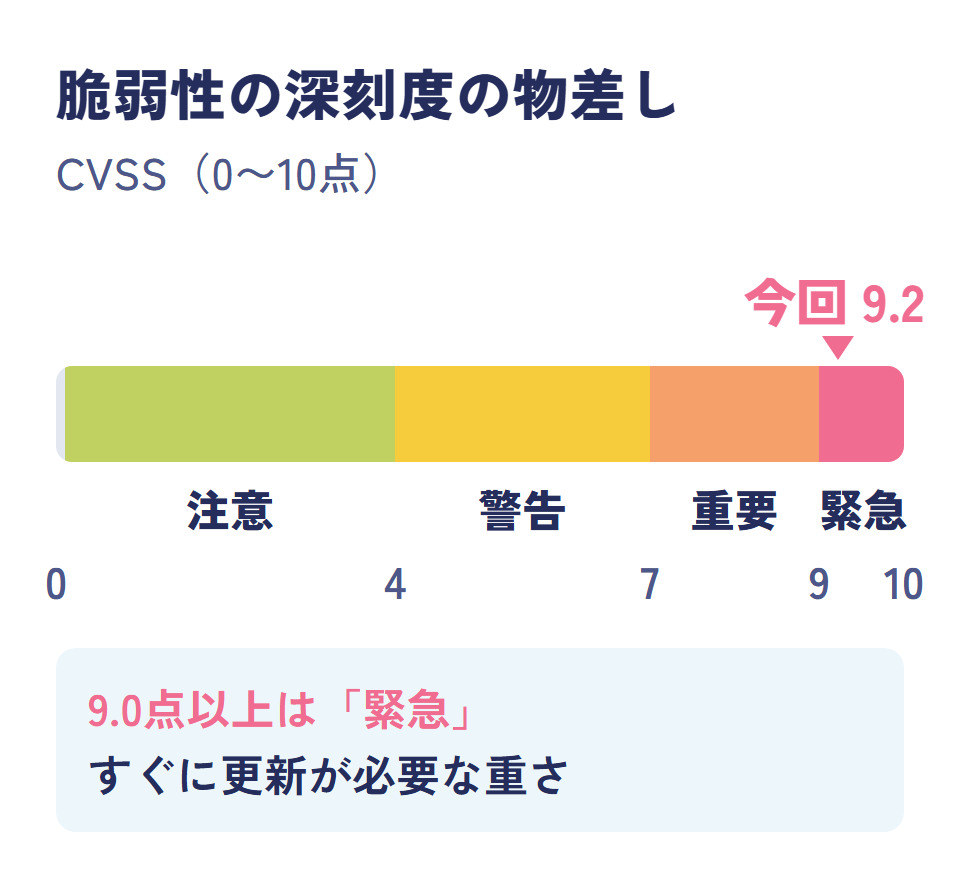
| 点数 | 区分 | 僕らの考える当て方 |
|---|---|---|
| 9.0〜10.0 | 緊急 | 修正版が出たら、すぐに当てる |
| 7.0〜8.9 | 重要 | 早めに当てる |
| 4.0〜6.9 | 警告 | 次の更新の機会に当てる |
| 0.1〜3.9 | 注意 | ふだんの更新で当てる |
今回のPHPの9.2は、ネット越しに、ログインも利用者の操作もなしに攻撃できる一方、攻撃の条件はやや難しい、という中身です。点数は影響の重さを表すもので、「すぐに攻撃されるか」とは別です。それでも「緊急」のものは、後回しにしないのが基本です。
今回のPHPの例|報告から公開まで約70日
今回のPHPの脆弱性は、8月11日に報告され、約70日後の10月21日に修正版と一緒に公表されました。公開の前日には、予告も出ています。
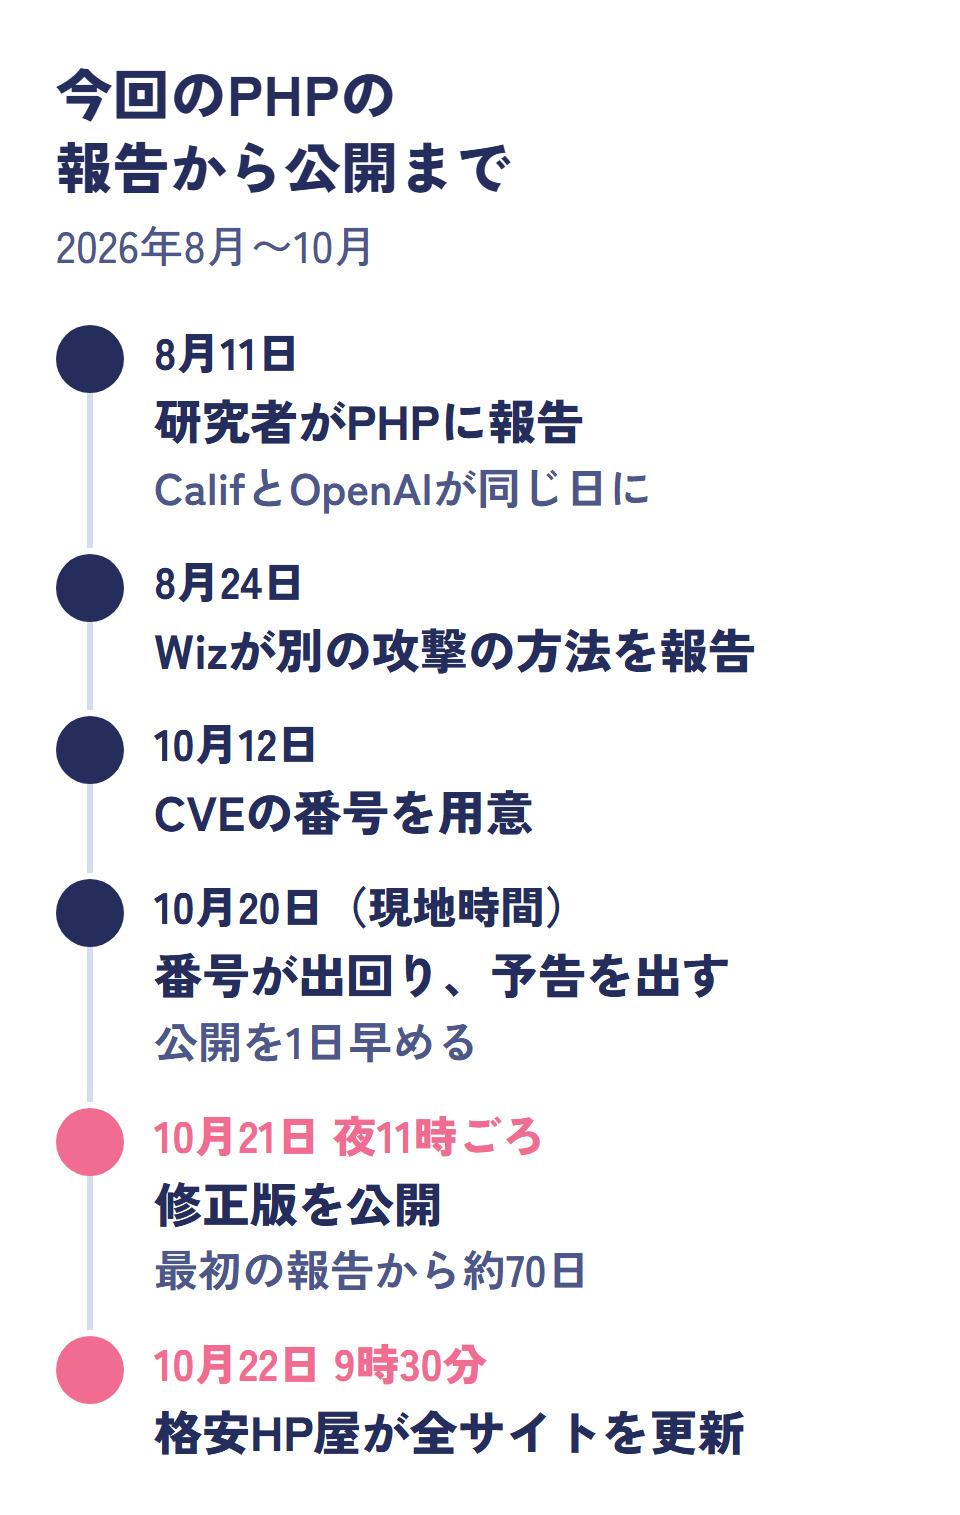
予告は中身を伏せたもので、詳しい中身が出回ったり、悪用が見つかったりしたら、公開を早めることがあると書かれていました。実際に、10月20日に公開前のCVEの番号がネットの掲示板やSNSに出回ったため、PHPは予告を出し、公開を22日から21日へ1日早めました。
出回った情報には、間違った深刻度(10.0)が付いていたと報じられています。うわさが先に広がることもあるので、公式の発表で確かめることが大事です。
2024年のCVE-2024-4577は、5月7日に報告され、PHPが修正案を作って確かめ、6月6日に修正版が出ました。報告から公開まで約1か月です。弱点の中身によって、直すのにかかる時間は大きく変わります。
公表の日から攻撃が始まる理由|修正版が手がかりになる
修正版が出ると、何を直したかを比べれば、弱点の場所が分かります。だから公表の日から、更新していないサイトを狙う攻撃が始まります。
| 例 | 公表から悪用まで | 出どころ |
|---|---|---|
| PHPのCVE-2024-4577(2024年) | 修正版の公開から2日後 | Impervaの調査(Help Net Security) |
| WordPressのよく狙われる脆弱性(2025年) | 大規模な悪用まで中央値5時間 | Patchstack |
| 2026年10月のPHP | 公開の当日から観測 | watchTowr(民間1社の観測) |
IPAも、今回の件の注意喚起で、サポートが終わった古いPHPを使い続けている環境は、極めて短い時間で攻撃されるおそれがあると書いています。公表されたあとは、時間との競争です。更新が1週間遅れれば、その1週間は、弱点を見せたまま過ごすことになります。
修正版がまだ出ていないうちに公表されることもあります。WordPressのプラグインでは、2025年に公表された脆弱性の46%が、公表の時点で作った人の修正が間に合っていませんでした。この場合、利用者にできるのは、そのプラグインを止めて消すか、代わりを探すことです。修正版を待つだけでは守れない場合もあります。
サポートが終わった版には、そもそも修正版が出ません。今回も、8.1以前の版には新しい版としての更新が出ていません。自分のサイトの版の確かめ方は、PHPのバージョンの確かめ方とサポート期限にまとめています。今回の脆弱性の中身と対策はPHPの重大な脆弱性(2026年10月)とはをどうぞ。
利用者がやること|公表を早く知って、すぐ当てる
利用者にできるのは、公表を早く知ることと、修正版をすぐ当てることです。自分で見張るのが難しければ、見張りと更新を任せる先を決めておきます。
公表を知る主な窓口は、次のとおりです。
| 窓口 | 分かること |
|---|---|
| IPA「重要なセキュリティ情報」 | 国内で特に注意が要る脆弱性と、その対策 |
| JVN | 脆弱性のある製品と版、開発者の対策へのリンク |
| 使っているサーバー会社のお知らせ | サーバー側で修正を当てたか、利用者が何をすればよいか |
| WordPressの管理画面 | 本体・プラグイン・テーマの更新のお知らせ |
今回のPHPでは、IPAが公開の前日に「事前準備のお願い」を出し、使っているPHPの確認と、公開後すぐ当てられる準備を呼びかけました。エックスサーバーは、10月22日6時45分の時点で、8.2〜8.5の修正を対象のすべてのサーバーに当て終えたと発表しています。サーバー会社が当ててくれる部分と、自分で版を選び直す部分を分けて考えるのが大事です。
いざというときに慌てないよう、日ごろから次のことをしておきます。
- 使っているPHPとWordPressの版、入れているプラグインを控えておく
- バックアップを定期的に取り、戻し方を確かめておく
- 誰が、いつ更新するかを決めておく(社内か、制作や保守を頼んだ会社か)
- Search Consoleに登録して、Googleからの通知を受け取る
格安HP屋に頼むと|公表されたら、すぐ当てる
格安HP屋は、2026年10月のPHPの脆弱性で、修正版の公開(10月21日の夜11時ごろ)から約10時間半後の、10月22日9時30分までに、制作したホームページすべてのPHPを更新しました。保守管理プランのお客様だけでなく、これまでに制作したサイトのすべてが対象で、費用はいただいていません。くわしくはお知らせに書いています。
ふだんの保守は、月額0円で必要なときだけご依頼いただく形が基本です。WordPress本体とプラグインの更新、サーバーのセキュリティの確認、定期的なバックアップ、更新作業(月10回まで)まで任せたい場合は、月額2万円(税込)の保守管理プランがあります。最低契約期間はありません。
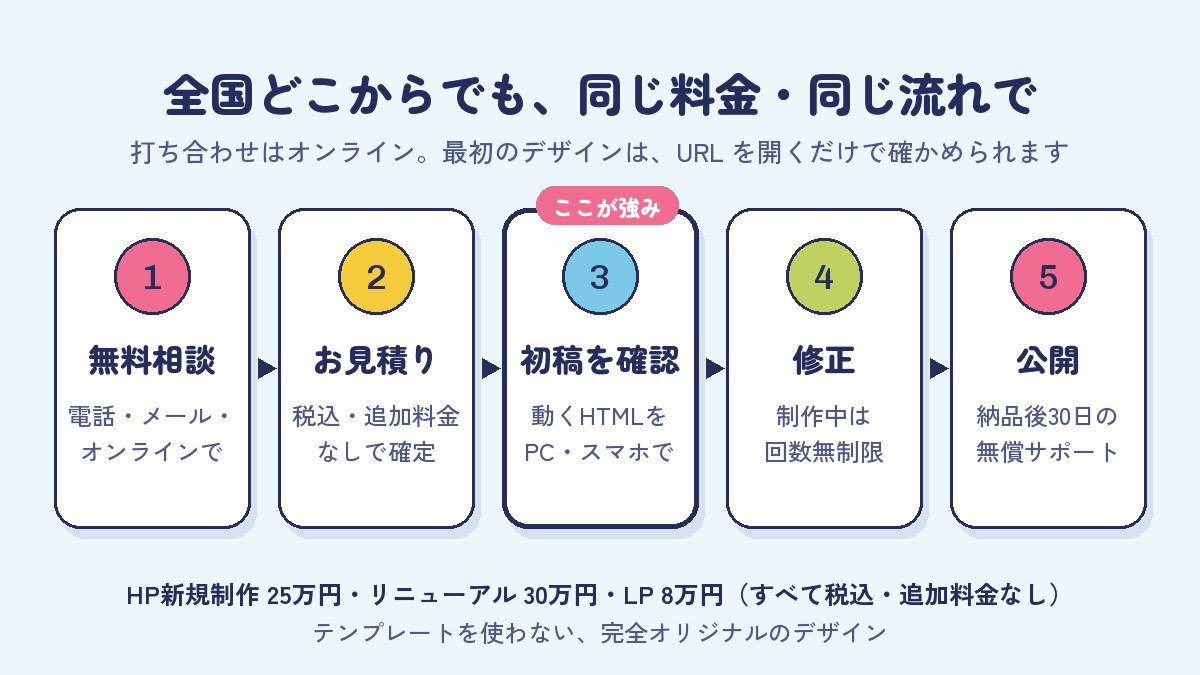
新しく作る場合は、新規制作25万円・リニューアル30万円(どちらも税込・追加料金なし)です。テンプレートを使わないオリジナルのデザインで、初稿はパソコンとスマホで開ける動くHTMLでお見せします。ご相談はお問い合わせからどうぞ。
まとめ|公表は「直し方ができた」合図
脆弱性は、見つけた人が作った人へこっそり知らせ、直してから公表されるのが基本です。公表は「直し方ができた」という合図で、同時に攻撃が始まる合図でもあります。
- 見つけるのは研究者・セキュリティ会社・開発者自身。AIを使う取り組みもある
- 報告は公表まで非公開。日本ではIPAとJPCERT/CCが間に入る
- CVEは番号、CVSSは重さの点数。9.0点以上は「緊急」
- 今回のPHPは、報告から公開まで約70日。公開の前日に予告が出た
- 公表の日から攻撃が始まることがある。更新は早いほど安全
出典:PHP公式のお知らせ(2026年10月20日・21日)、PHP Foundationのブログ(2026年10月21日)、PHP「Security policy」、FIRST「CVSS v4.0」、IPA「共通脆弱性評価システムCVSS v3概説」、IPA・JPCERT/CC「脆弱性関連情報に関する届出状況[2026年第1四半期]」、JPCERT/CC「事業概要」、DEVCORE(2024年6月6日)、Help Net Security(2024年6月13日)、Patchstack「State of WordPress Security in 2026」、IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」、GIGAZINE・innovatopia・watchTowrの記事。いずれも2026年10月22日に確認。
よくあるご質問
気になる質問を
ひらいてね
脆弱性は誰が見つけるのですか?
見つかった脆弱性は、すぐに公表されないのですか?
CVEとは何ですか?
CVSSの点数が高いほど、すぐ攻撃されますか?
日本にも脆弱性を届け出る仕組みはありますか?
会社案内(PDF)を、無料でお送りします
料金、制作の流れ、公開後の保守、制作事例を15ページにまとめました。社内でのご検討にお使いください。