この記事の結論
ホームページが改ざんされる原因で多いのは、パスワードの管理の不備と、PHP・WordPress・プラグインを古いまま使っていることです。日本のWebサイト改ざんの報告は、2025年に750件と、前の年の約3倍に増えました。この記事では、公的機関とセキュリティ会社の公表データをもとに、何が入り口になっているのか、PHPがどう関わるのか、中小企業が何から手を付ければよいのかをまとめます。
目次9の章+よくある質問
結論|入り口は「古いまま」と「弱いパスワード」
ホームページが乗っ取られる入り口で多いのは、PHPやWordPress、プラグインを古いまま使っていることと、パスワードの管理の不備です。どちらも、特別な技術がなくても防げるものです。
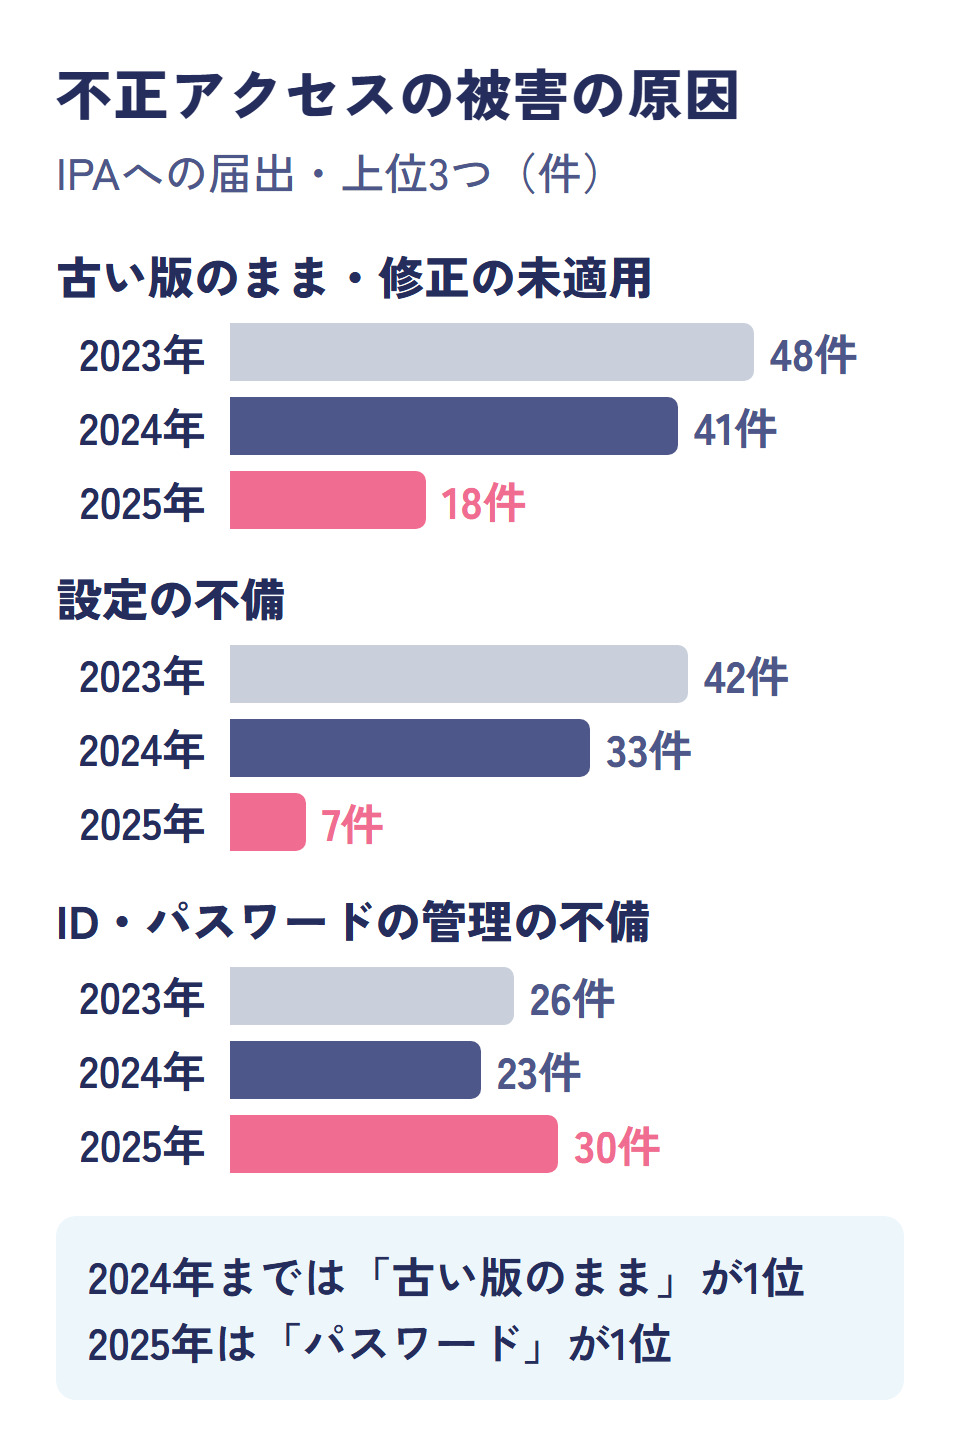
IPA(情報処理推進機構)に届いた2025年の不正アクセスの届出では、被害の原因のうち「IDとパスワードの管理の不備」が30件でいちばん多く、「古い版の利用や修正の未適用」が18件で続きました。この2つで、原因のおよそ半分を占めています。2023年と2024年は「古い版のまま」がいちばん多い原因でした。
家にたとえると、古い窓の鍵(古いソフト)と、弱い玄関の鍵(パスワード)が、泥棒の入り口になっている状態です。高い塀を建てるより、まず窓と鍵を新しくするほうが効きます。
日本の改ざんの数|2025年は750件、前の年の約3倍
JPCERT/CC(日本のセキュリティ事故の相談窓口)に報告されたWebサイト改ざんは、2025年の1年で750件でした。2024年の4つの四半期を足すと246件なので、約3倍に増えたことになります。
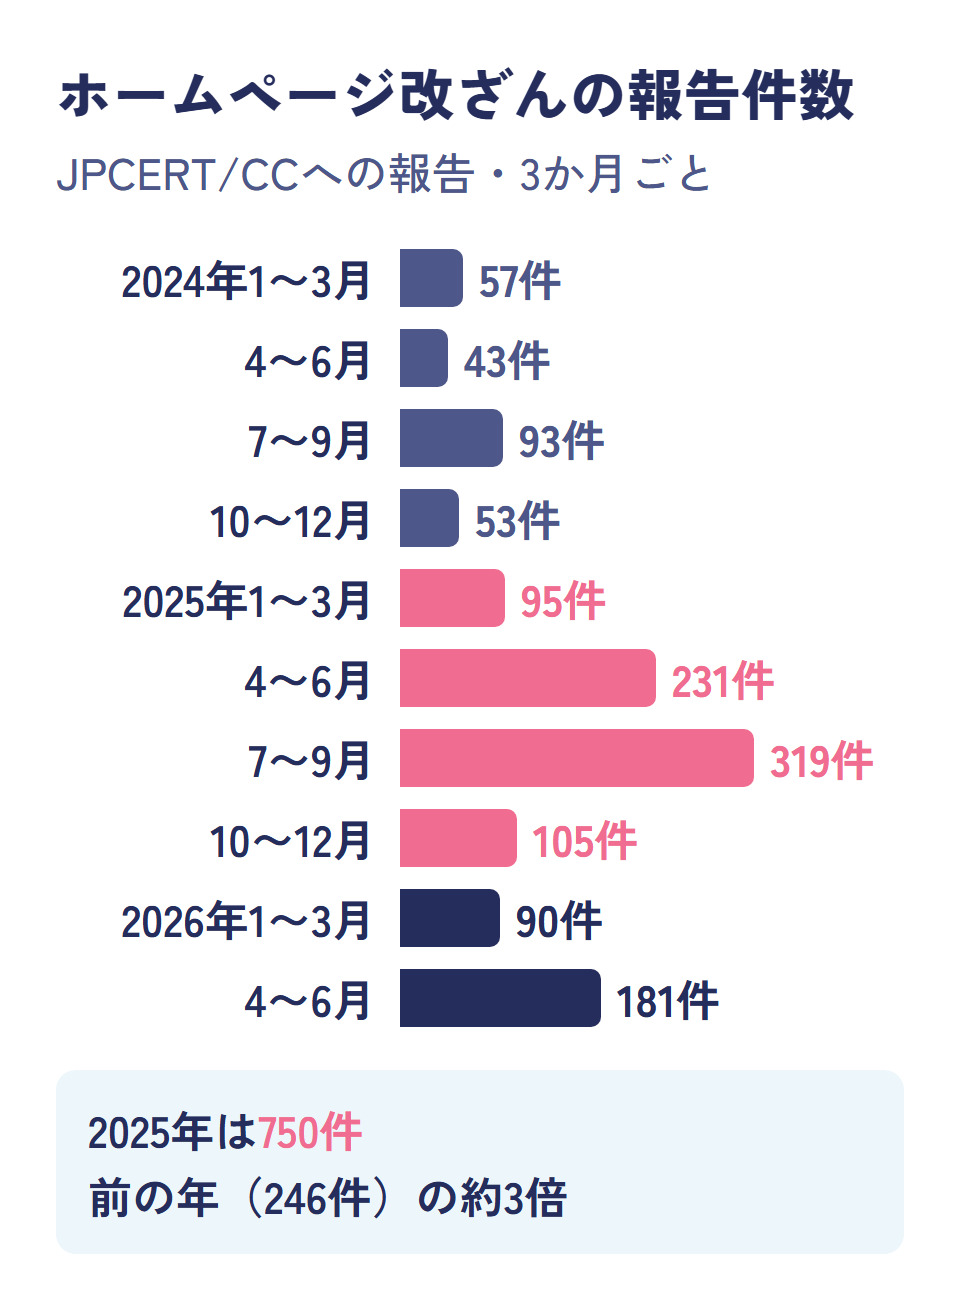
2026年に入ってからも、1〜3月が90件、4〜6月が181件と、多い状態が続いています。もっと前にも多い時期があり、2021年度(4月〜翌3月)は2,439件でした。2023〜2024年にいったん減ったあと、2025年にまた増えた形です。
これは報告が寄せられた件数なので、実際の改ざんはもっと多いと考えるのが自然です。
報告書には、手口の例も載っています。
| 時期 | 報告書に載った改ざんの例 |
|---|---|
| 2026年4〜6月 | 検索エンジンのロボットが来たときだけ、海外のオンラインカジノの中身を出す |
| 2026年1〜3月 | 国内の複数の正規サイトに、外から命令を動かせる不正なファイル(Webシェル)が置かれていた |
| 2025年10〜12月 | 正規のサイトに偽のログイン画面を置き、入力した内容を攻撃者に送る |
| 2025年7〜9月 | index.phpに不正なコードを入れ、検索から来た人を偽の通販サイトへ転送 |
| 2024年10〜12月 | 通販サイトでクレジットカードの情報を盗む目的の改ざんを19件確認 |
どの例も、サイトの持ち主がふつうにページを開いただけでは気づきにくいものです。乗っ取られたあとに何が起きるかは、ホームページが乗っ取られるとどうなるかでくわしく書いています。
原因の内訳|パスワードと古い版で約半分
IPAに届いた被害の原因を3年分並べると、2023年と2024年は「古い版のまま・修正の未適用」、2025年は「IDとパスワードの管理の不備」がいちばん多くなっています。2025年の届出109件では、狙われた機器のうち、ホームページを置く「ウェブサーバ」が27件ありました。
それぞれの中身と、中小企業のサイトで起きやすい形は次のとおりです。
- パスワードの管理の不備:ほかのサービスと同じパスワードの使い回し、短いパスワード、辞めた人のアカウントが残ったまま
- 古い版の利用:PHP・WordPress本体・プラグイン・テーマの更新をしていない。作った会社との保守が切れて、誰も更新していないことも多い
- 設定の不備:管理画面が誰からでも開ける、使っていないプラグインが入ったまま、ファイルの書き込みの権限が広すぎる
パスワードを狙う攻撃は数がけた違いです。WordPressの防御ツールWordfenceは、2024年の1年で550億件を超えるパスワードへの攻撃を防いだと報告しています。警察庁などのまとめでも、不正アクセスで検挙された件数の9割以上は、他人のIDとパスワードを使う手口でした。
Googleも、サイトがスパムに乗っ取られる主な経路として、パスワードの漏えい、セキュリティの更新の見逃し、安全でないテーマやプラグインを挙げています。
WordPressの弱点|9割はプラグインから
WordPressのセキュリティを調べているPatchstackによると、2025年に見つかったWordPress関連の脆弱性は11,334件で、前の年より42%増えました。2023年は5,948件、2024年は7,966件で、毎年増えています。そのうち91%がプラグイン、9%がテーマで、WordPress本体は6件でした。
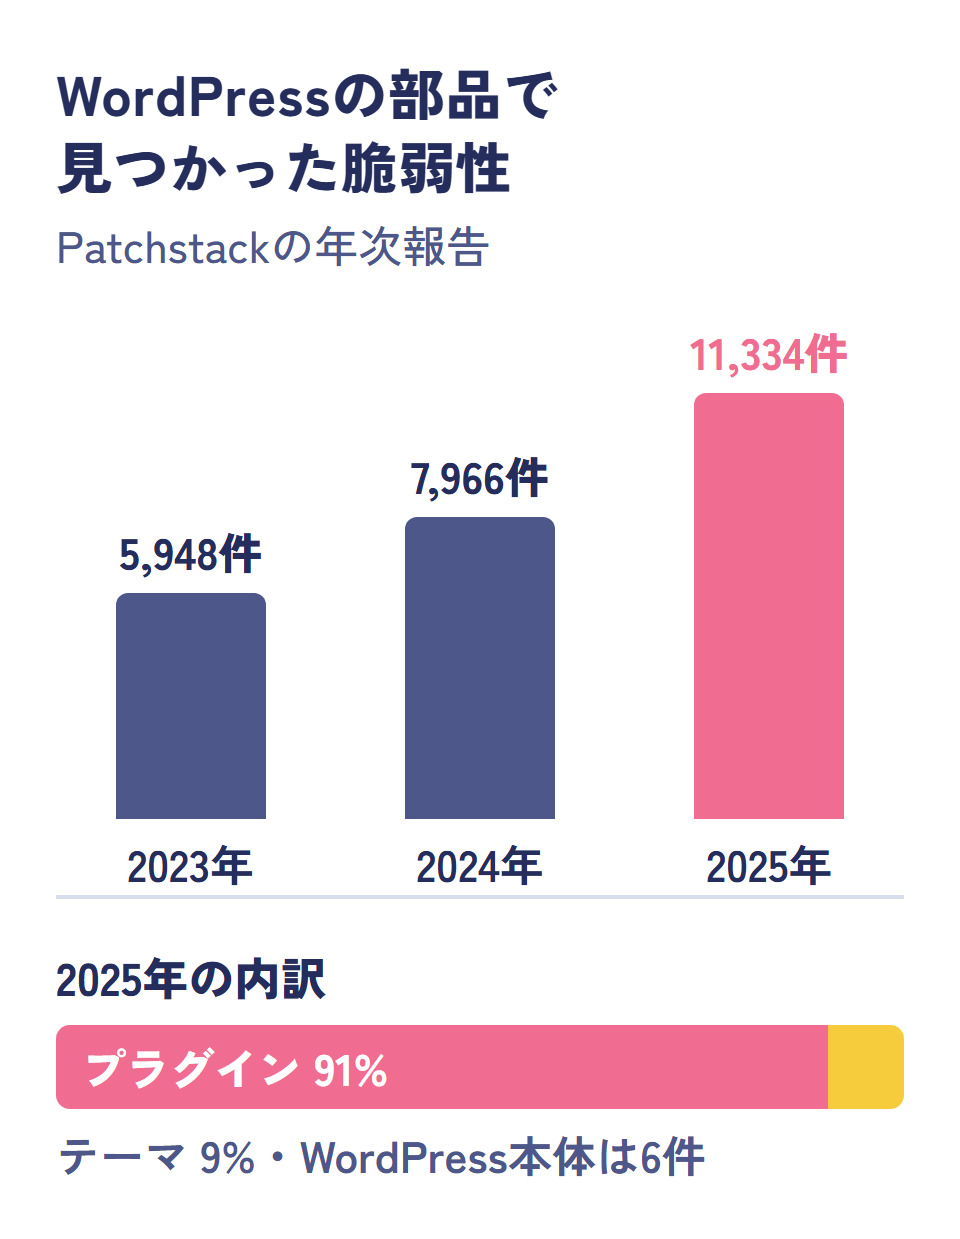
同じ集計では、46%の脆弱性が、公表された時点で作った人からの修正が出ていませんでした。よく狙われる脆弱性では、公表から大規模な悪用が始まるまでの時間の中央値が5時間とされています。プラグインは、入れる数を必要なものだけにし、更新が止まったものは使わないのが基本です。
WordPress本体の弱点が狙われることもあります。2026年7月には、6.9以降の本体の弱点を組み合わせて外から命令を動かされるおそれがある問題(通称wp2shell)が見つかり、IPAが注意を呼びかけました。本体の自動更新が効いていない環境もあるので、管理画面で版を確かめることが大事です。古いWordPressを放置する危険は、古いWordPressを放置するリスクにまとめています。
PHPが原因のハッキングはある?|あるが、多いのは部品とパスワード
PHPそのものの弱点が入り口になったハッキングは、実際にあります。ただ、改ざんの入り口として数が多いのは、PHPの上で動くWordPressのプラグインと、パスワードの管理のほうです。
PHPの弱点のうち、外から命令を動かされるおそれがあった主なものは次のとおりです。
| 番号(年) | どんな弱点か | 深刻度 |
|---|---|---|
| CVE-2012-1823(2012年) | php-cgiで、URLの書き方ひとつで命令を動かされる | 9.8 |
| CVE-2019-11043(2019年) | PHP-FPMの特定の設定で、外から命令を動かされるおそれ | 8.7 |
| CVE-2024-4577(2024年) | WindowsのPHP-CGIで、2012年の対策をすり抜けて命令を動かされる | 9.8 |
| CVE-2026-109618 CVE-2026-109619(2026年) | メモリの扱いの弱点で、ログインなしに命令を動かされるおそれ | 9.2 |
深刻度は10点満点で、2026年の2件はCVSS 4.0、ほかはCVSS 3.1の点数です。2024年6月のCVE-2024-4577は、実際に悪用されました。IPAは、国内の複数の組織で被害を確認しています。
このときは、日本語のWindowsの文字の変換の仕組みを使って、2012年の対策をすり抜ける手口でした。被害にあったサービスには、外から命令を動かせる不正なファイルが置かれていました。修正版の公開から2日後の6月8日には、ランサムウェア(身代金を要求するウイルス)の攻撃集団による悪用が始まったと報告されています。米国のCISAも、ランサムウェアの攻撃に使われた弱点の一覧に入れています。
2026年10月21日には、深刻度が10点中9.2の弱点2件を直すPHPの修正版が出ました。Apacheの「mod_php」という動かし方では、ログインなしの1回のアクセスで攻撃が始まることが確かめられています。PHPの開発チームと米国のCISAは、公開の時点で悪用を確認していませんでしたが、米国のセキュリティ会社watchTowrは、10月21日から実際の悪用を観測したと書いています。くわしくはPHPの重大な脆弱性(2026年10月)とはで解説しています。
古い版のままのサイトも少なくありません。W3Techsの2026年10月21日の数字から計算すると、PHPを使うサイトのおよそ48.5%が、サポートの終わった版(8.1以前)で動いています。PHP 7で動くサイトの73.4%は、2022年11月にサポートが終わった7.4です。サポートが終わった版には、新しい弱点の修正が出ません。版の確かめ方と期限はPHPのバージョンの確かめ方とサポート期限にまとめています。
小さな会社が狙われる理由|相手は「弱い版」を探している
攻撃する側は、会社の名前や大きさではなく、弱点のある版のソフトを探しています。弱点が公表されると、その版で動くサイトを機械で探し、見つけたところから順に試します。
JPCERT/CCの報告書にも、国内の複数の正規サイトに同じWebシェルが置かれていた例や、複数のサイトが同じ手口で改ざんされた例が載っています。1社ずつ狙うのではなく、まとめて狙う攻撃です。
中小企業のサイトで多いのは、作った会社との保守の契約が終わって、誰も更新していない形です。公開した日のまま何年も動いているサイトは、そのあとに見つかった弱点をすべて抱えたままになります。
次の5つのうち、答えに困るものがあれば、見直しどきです。
- サイトが動いているPHPの版を知っている
- WordPress本体とプラグインを、この3か月のうちに更新した
- 使っていないプラグインやテーマが残っていない
- 管理画面のパスワードを、ほかのサービスと使い回していない
- Search Consoleに登録して、Googleからの通知が届くようにしている
防ぎ方|原因ごとにやること
防ぎ方は、原因に合わせて「更新する」「鍵を強くする」「減らす」「見張る」の4つです。どれも、制作を頼んだ会社と、誰が・いつ・何をするかを決めておくと続きます。
| 原因 | やること | 目安 |
|---|---|---|
| 古いPHP | サポート中の版へ。修正版が出たらすぐ更新 | 修正版の公開から、できれば当日〜翌日 |
| 古いWordPress・プラグイン | 本体・プラグイン・テーマを更新。使わないものは削除 | 月に1回は確認 |
| 弱いパスワード | 使い回しをやめ、長いものに。使えれば2段階認証 | 人が辞めたらすぐアカウントを消す |
| 設定の不備 | 管理画面に入れる人を絞る。ファイルの権限を見直す | 制作のときに決めておく |
| 気づけない | Search Consoleに登録し、セキュリティの通知を受け取る | 登録は1回で済む |
バックアップも忘れずに取っておきます。改ざんされたとき、きれいな状態に戻せるかどうかで、復旧の手間が大きく変わります。全体の守り方はホームページのセキュリティ対策の基本、もし改ざんされたら改ざんされた時の対処法を見てください。
格安HP屋に頼むと|古いままにしない仕組み
格安HP屋は、2026年10月のPHPの脆弱性で、保守管理プランのお客様と、これまでに制作したホームページのすべてを、修正版の公開から翌朝10月22日9時30分までに無償で更新しました。お客様の作業はありませんでした。くわしくはお知らせに書いています。
ふだんの保守は、月額0円で必要なときだけご依頼いただく形が基本です。WordPress本体・プラグインの更新、サーバーのセキュリティの確認、定期的なバックアップ、更新作業(月10回まで)まで任せたい場合は、月額2万円(税込)の保守管理プランがあり、最低契約期間はありません。
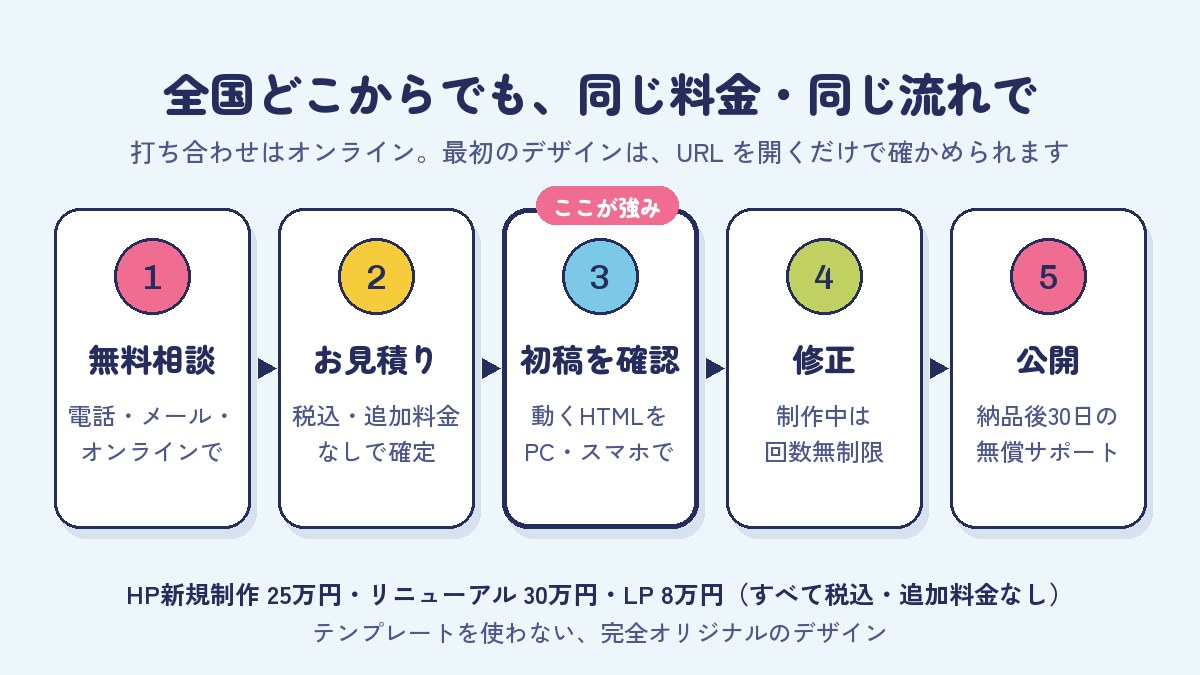
新しく作る場合は、新規制作25万円・リニューアル30万円(どちらも税込・追加料金なし)です。テンプレートを使わないオリジナルのデザインで、初稿はパソコンとスマホで開ける動くHTMLでお見せします。お知らせやブログは、公開後もお客様ご自身で更新でき、更新のマニュアルもお渡しします。ご相談はお問い合わせからどうぞ。
まとめ|まず更新と鍵の見直しから
ホームページのハッキングの原因で多いのは、古いまま使っているソフトと、パスワードの管理の不備です。どちらも、日ごろの更新と鍵の見直しで防げます。
- 日本のWebサイト改ざんの報告は、2025年に750件(前の年の約3倍)
- 原因はパスワードの管理の不備と古い版の利用で、届出のおよそ半分
- WordPressの弱点の9割はプラグイン。使わないものは削除する
- PHPの弱点が悪用された例もある。修正版が出たらすぐ更新する
出典:JPCERT/CC 四半期レポート、IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」、Patchstack「State of WordPress Security in 2026」、IPA「PHPの脆弱性(CVE-2024-4577)を狙う攻撃について」、IPA「WordPressの脆弱性対策について」(2026年7月22日)、W3Techs(2026年10月21日)。いずれも2026年10月22日に確認。
よくあるご質問
気になる質問を
ひらいてね
小さな会社のホームページでも、本当に狙われますか?
WordPressそのものが危ないのですか?
パスワードはどのくらい強くすればいいですか?
改ざんされても、見た目で気づけますか?
古いPHPのままだと、何が問題ですか?
会社案内(PDF)を、無料でお送りします
料金、制作の流れ、公開後の保守、制作事例を15ページにまとめました。社内でのご検討にお使いください。